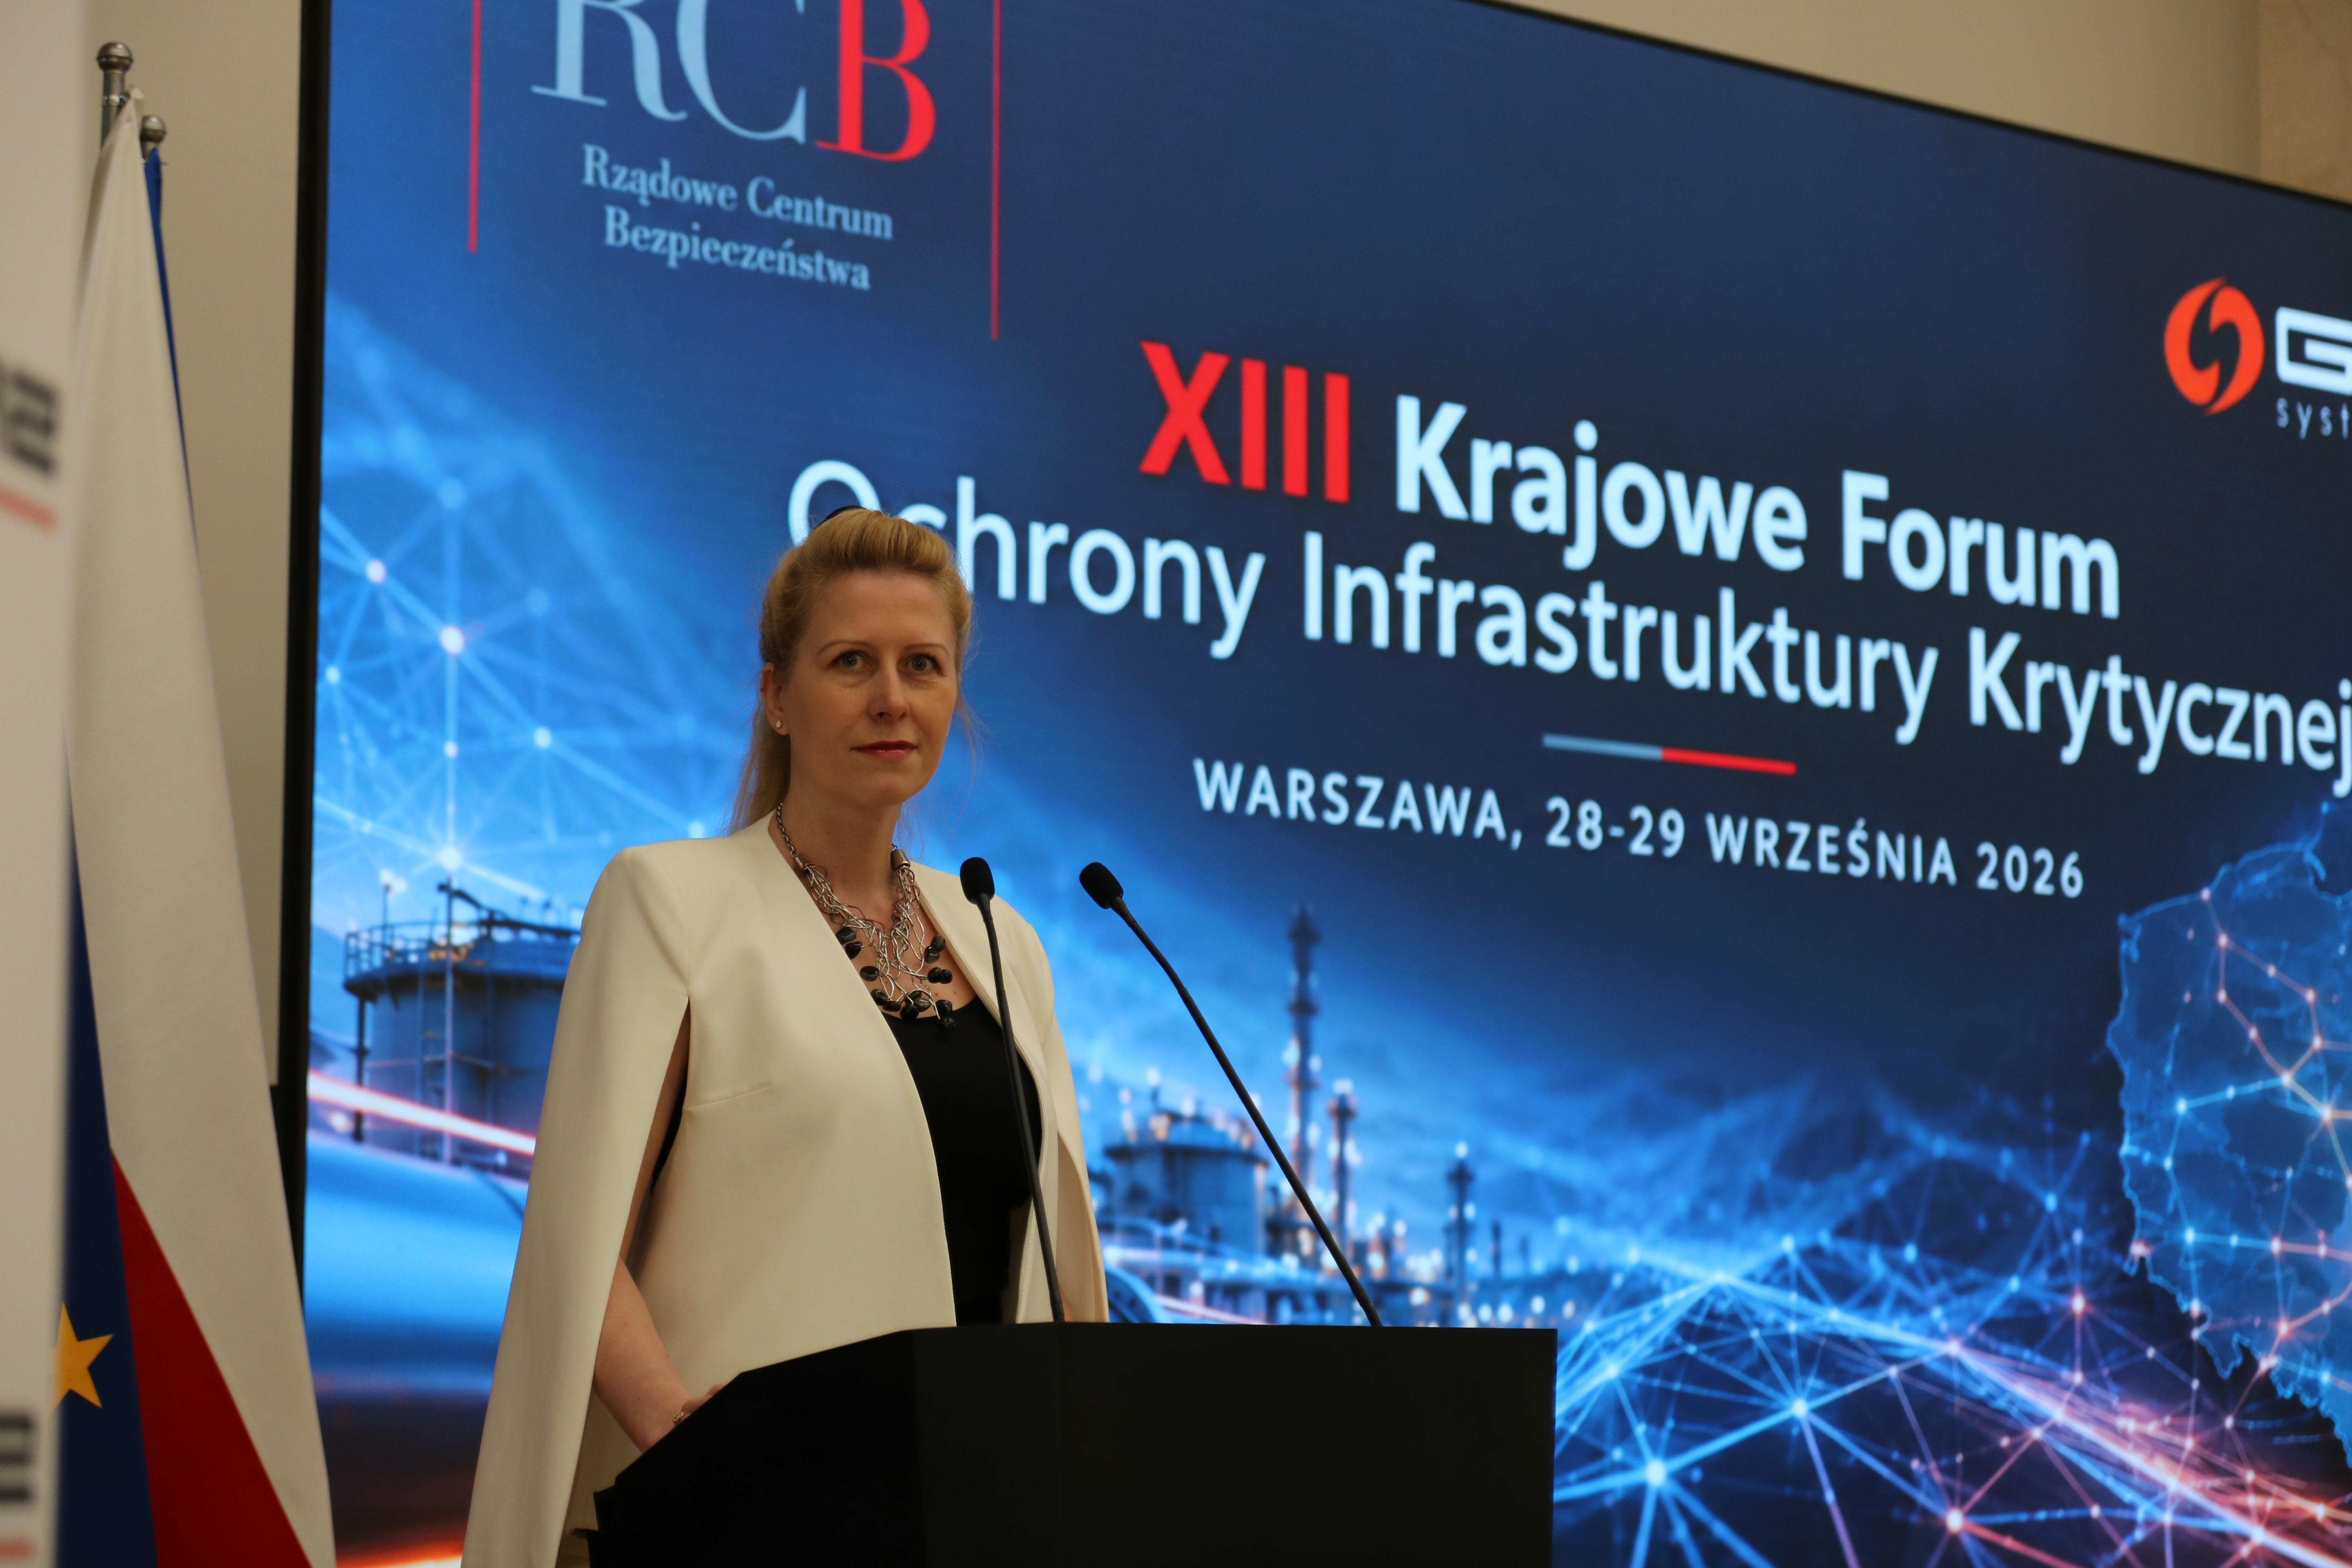
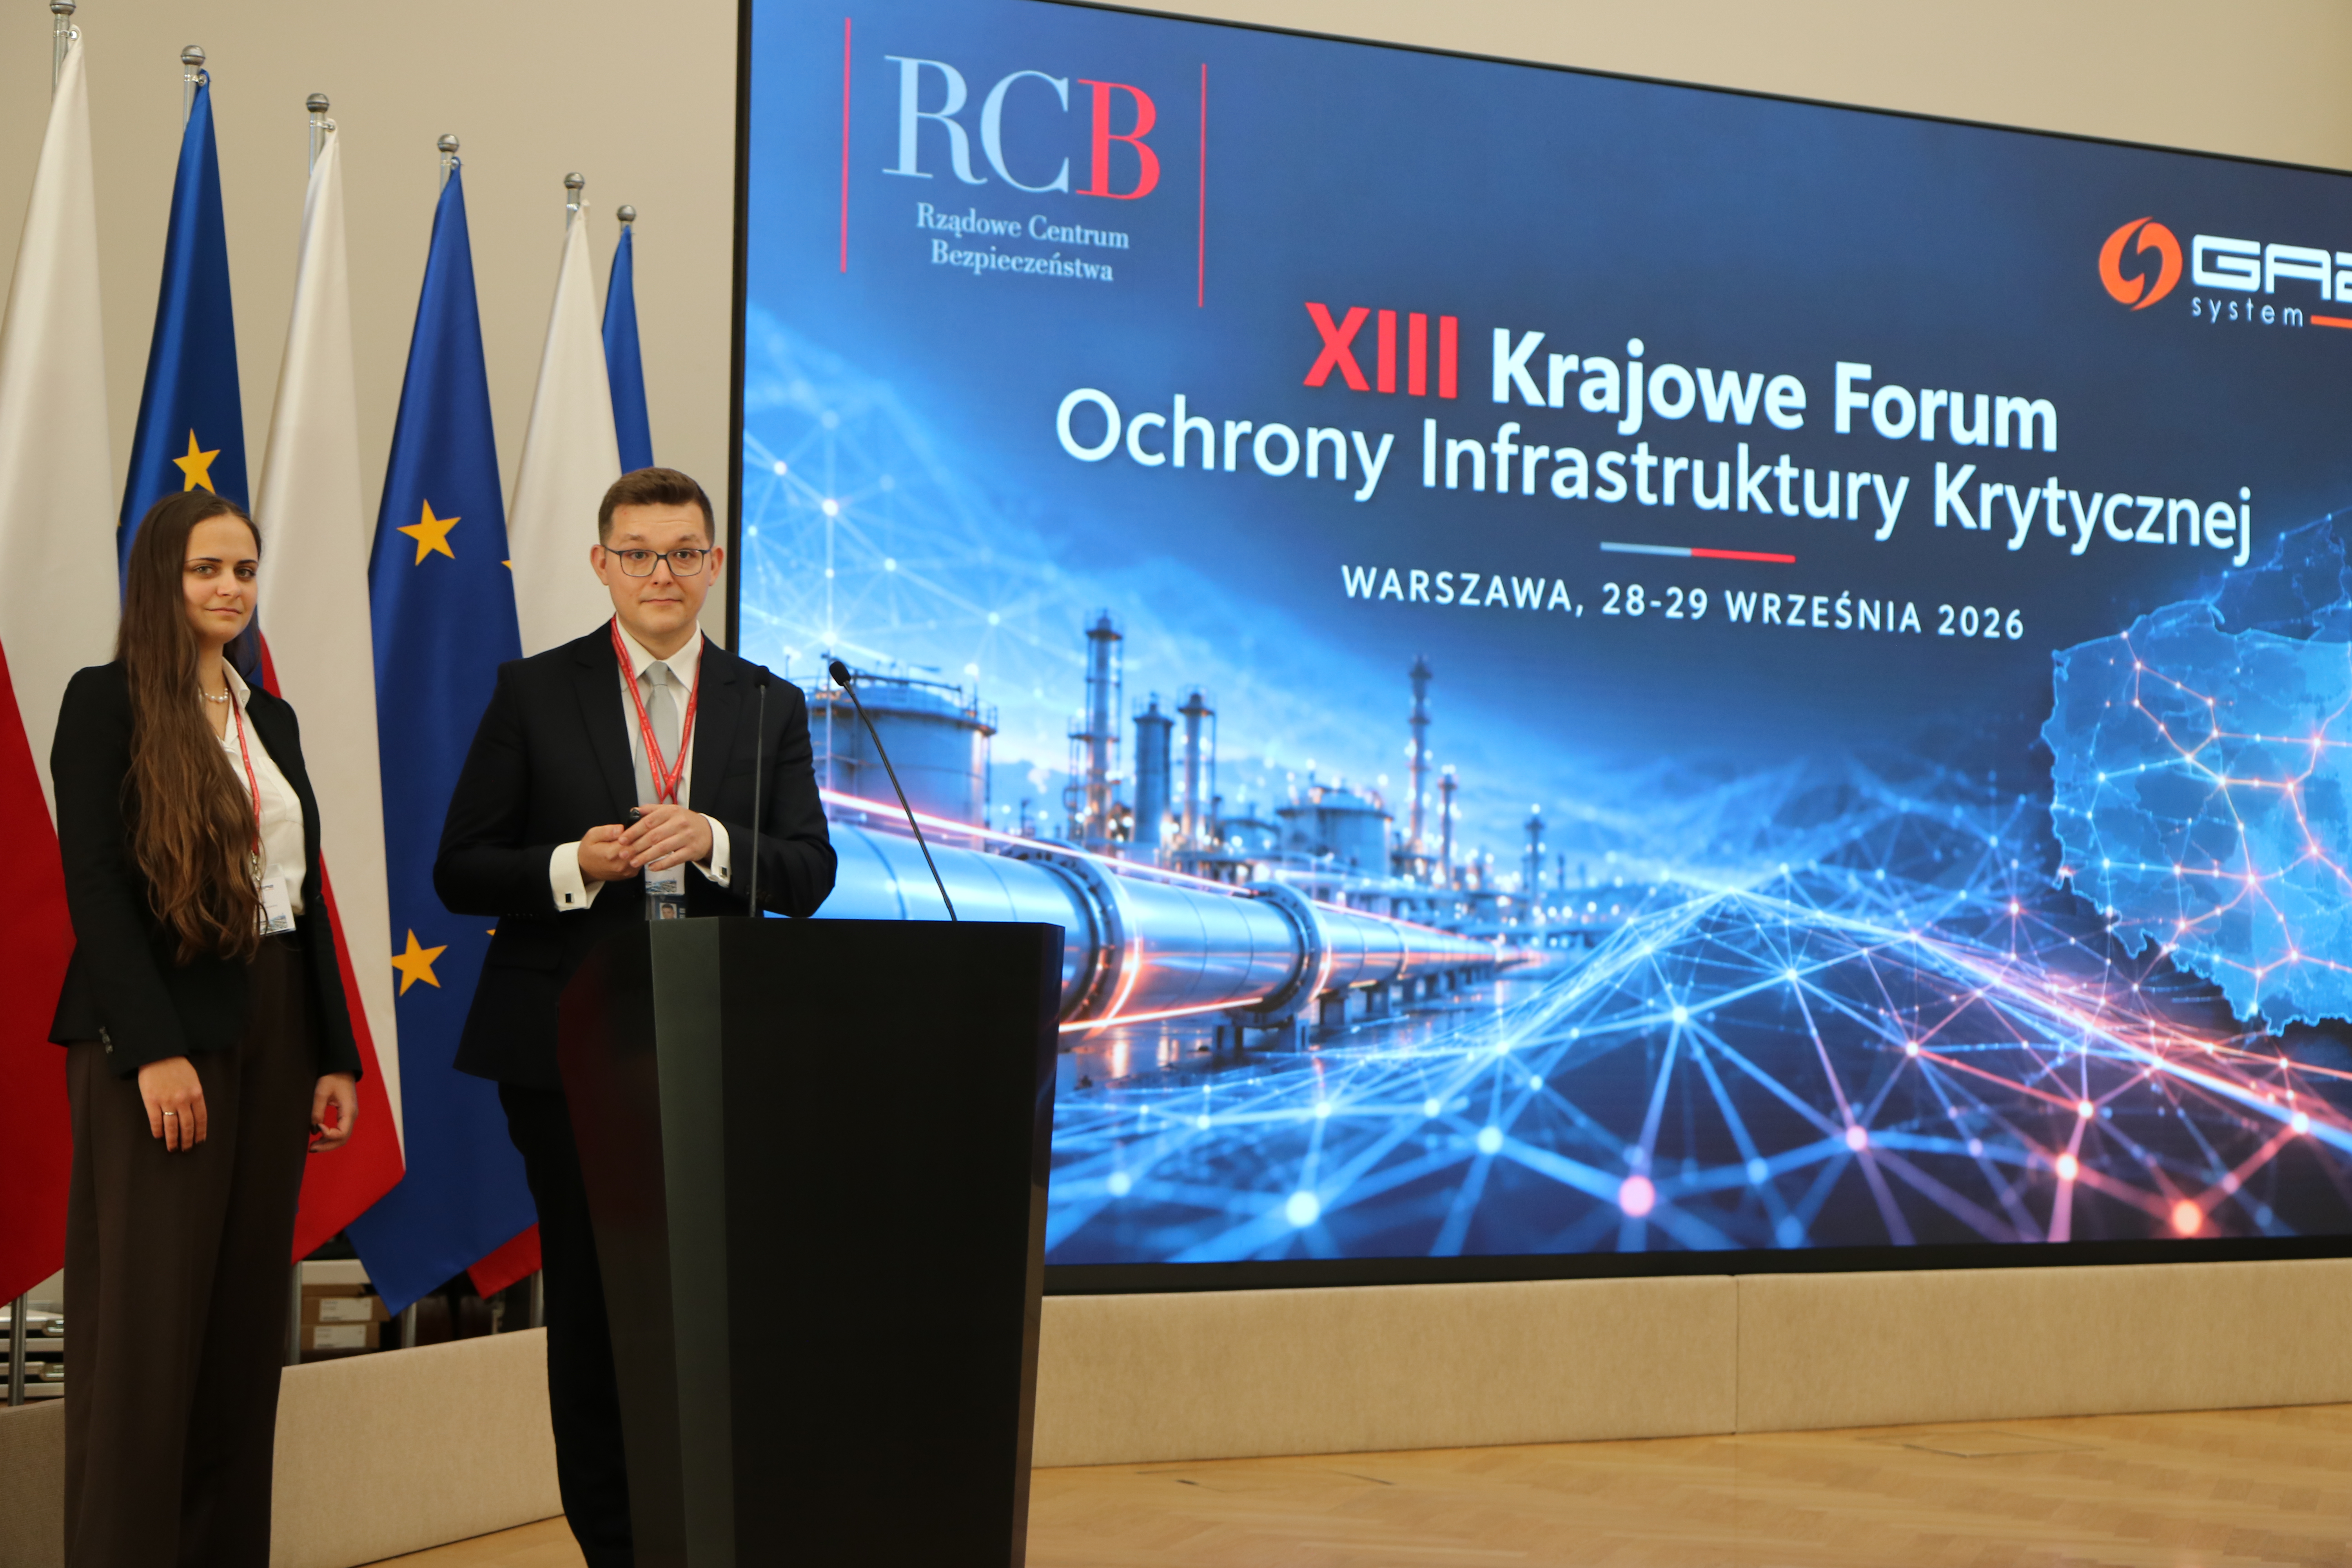
Zakończyło się XIII Krajowe Forum Ochrony Infrastruktury Krytycznej
29.08.2026
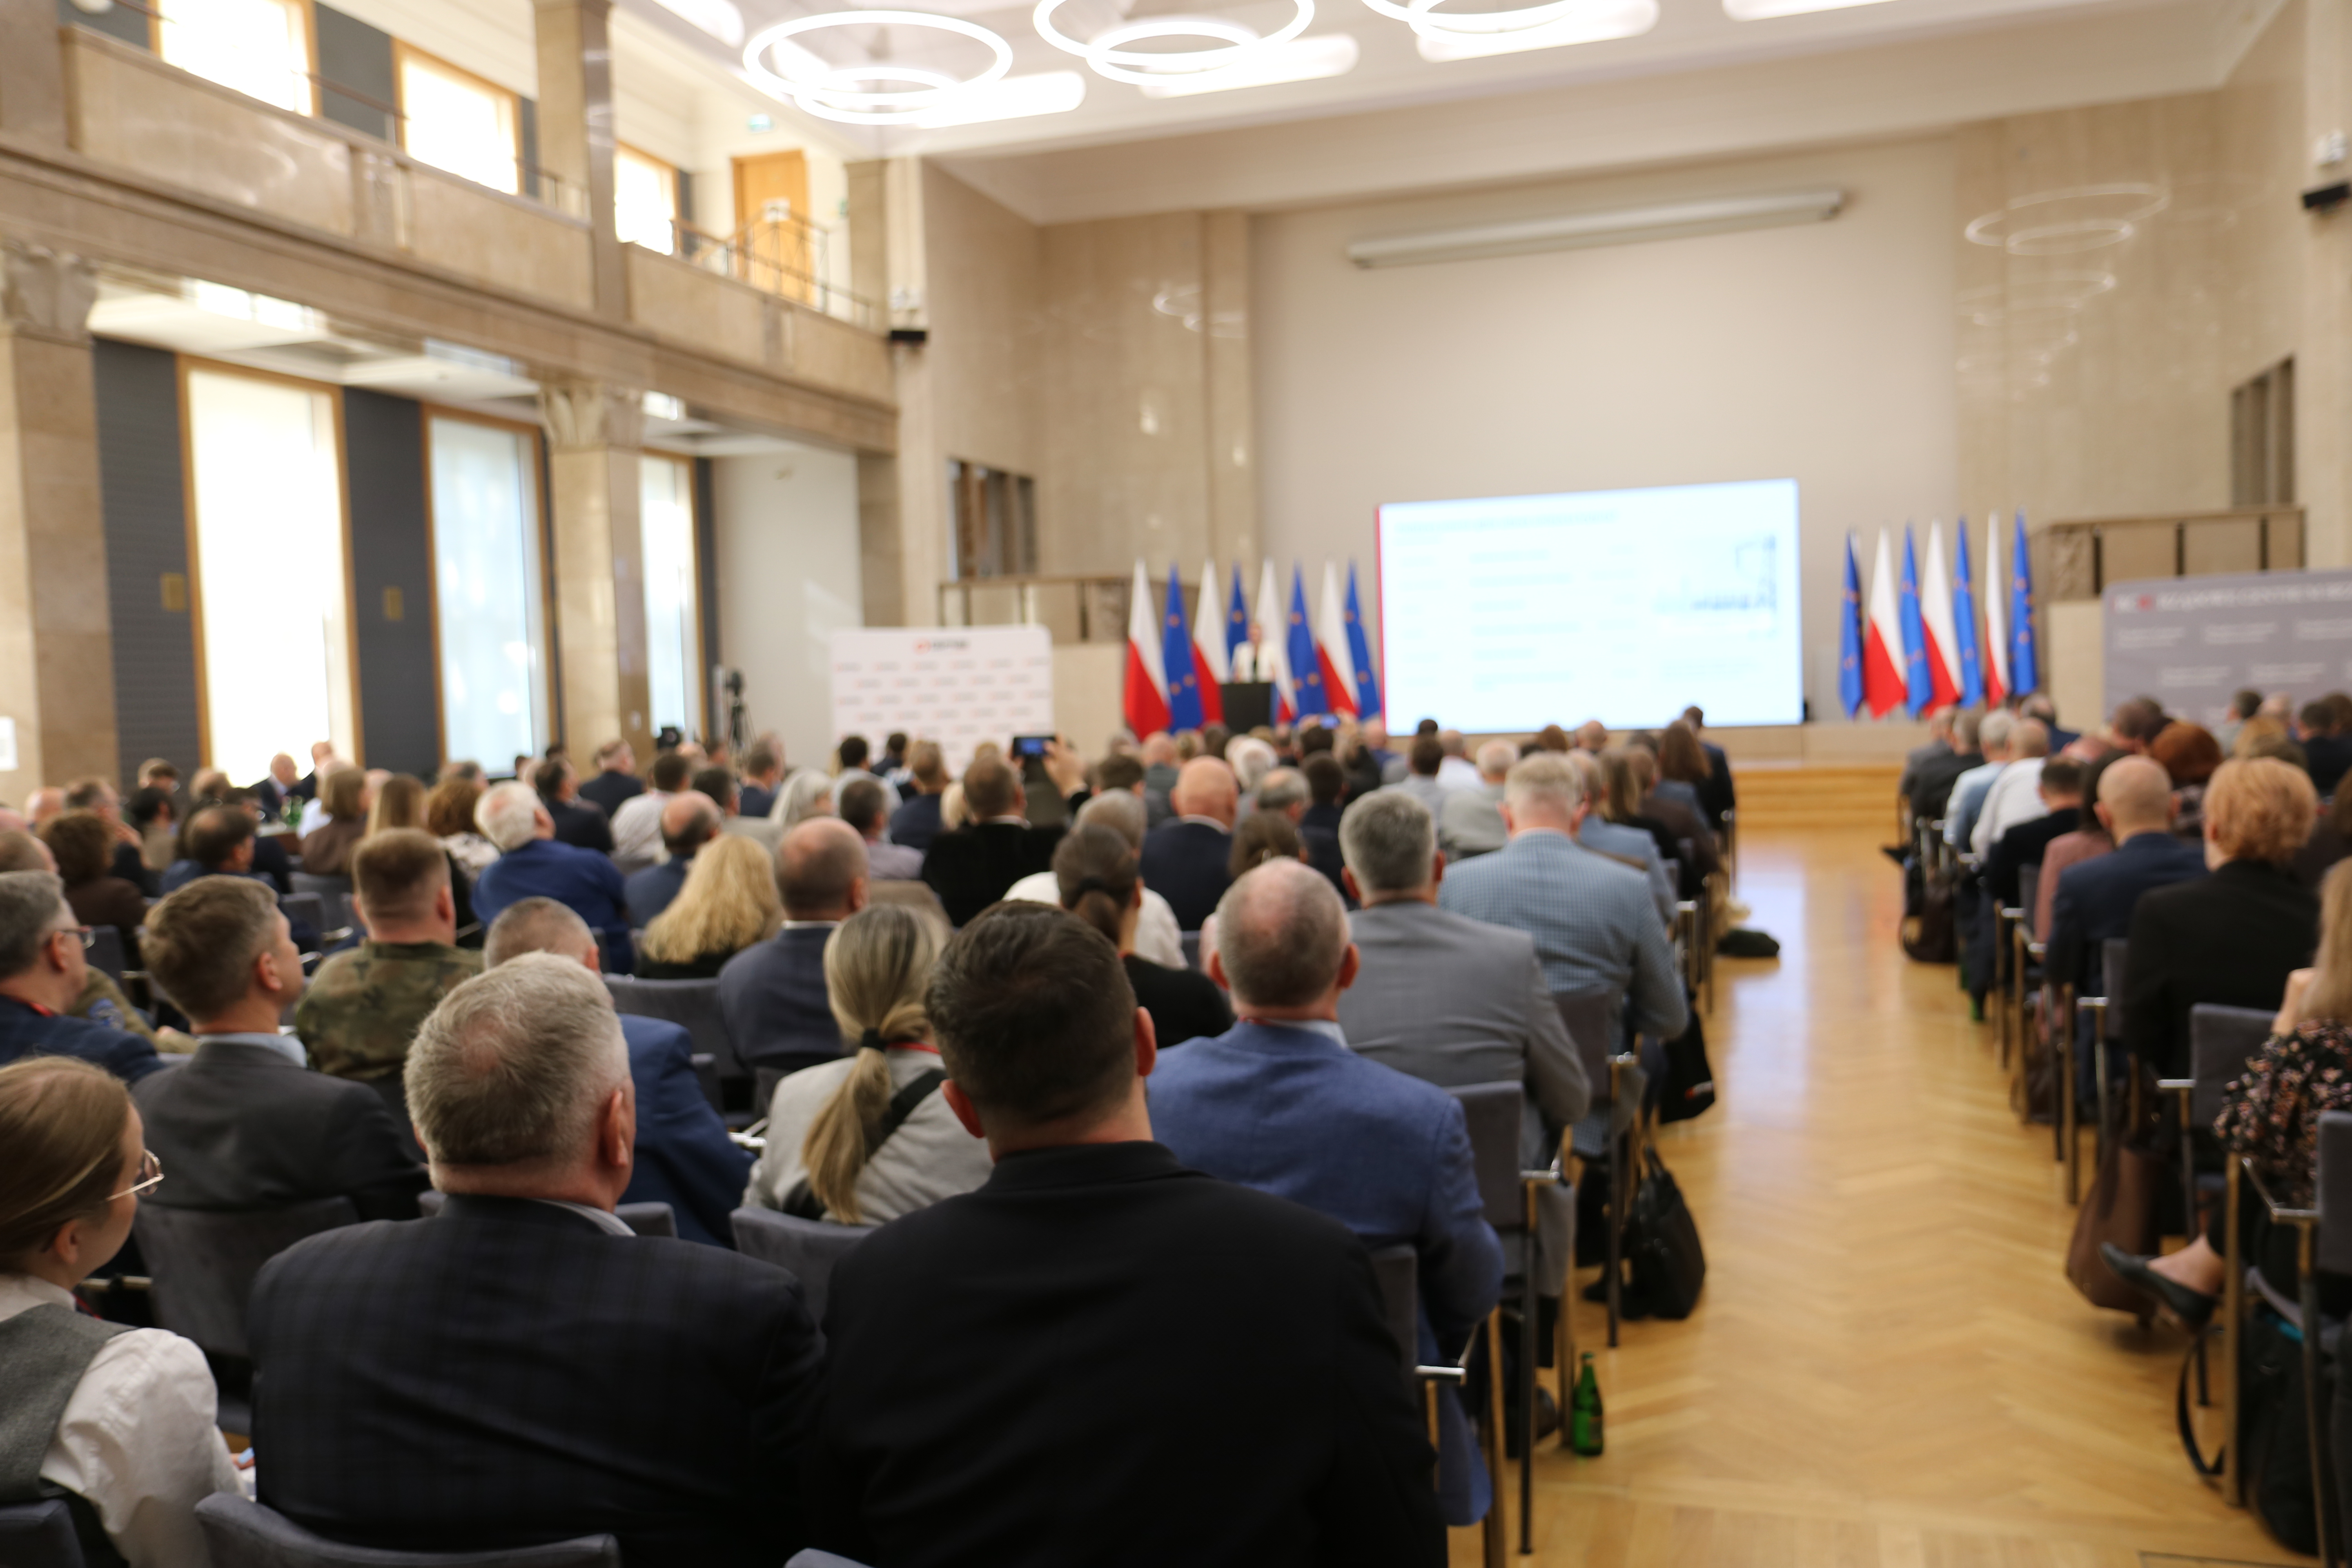
29 września zakończyło się XIII Krajowe Forum Ochrony Infrastruktury Krytycznej. Podczas dwudniowego wydarzenia, w którym udział wzięli przedstawiciele ministerstw, urzędów centralnych, urzędów wojewódzkich, służb, operatorów IK oraz uczelni wyższych, eksperci z Rządowego Centrum Bezpieczeństwa oraz zaproszeni prelegenci omawiali zmiany w przepisach dotyczących infrastruktury krytycznej, zadania podmiotów krytycznych i sposoby wzmacniania odporności usług kluczowych.
Tegoroczny program koncentrował się na praktycznym znaczeniu nowelizacji ustawy o zarządzaniu kryzysowym. Wystąpienia dotyczyły całego procesu ochrony infrastruktury krytycznej: od jej identyfikacji, przez określenie obowiązków operatorów i właściwych organów, po wymagania dotyczące bezpieczeństwa, ciągłości działania i audytów.
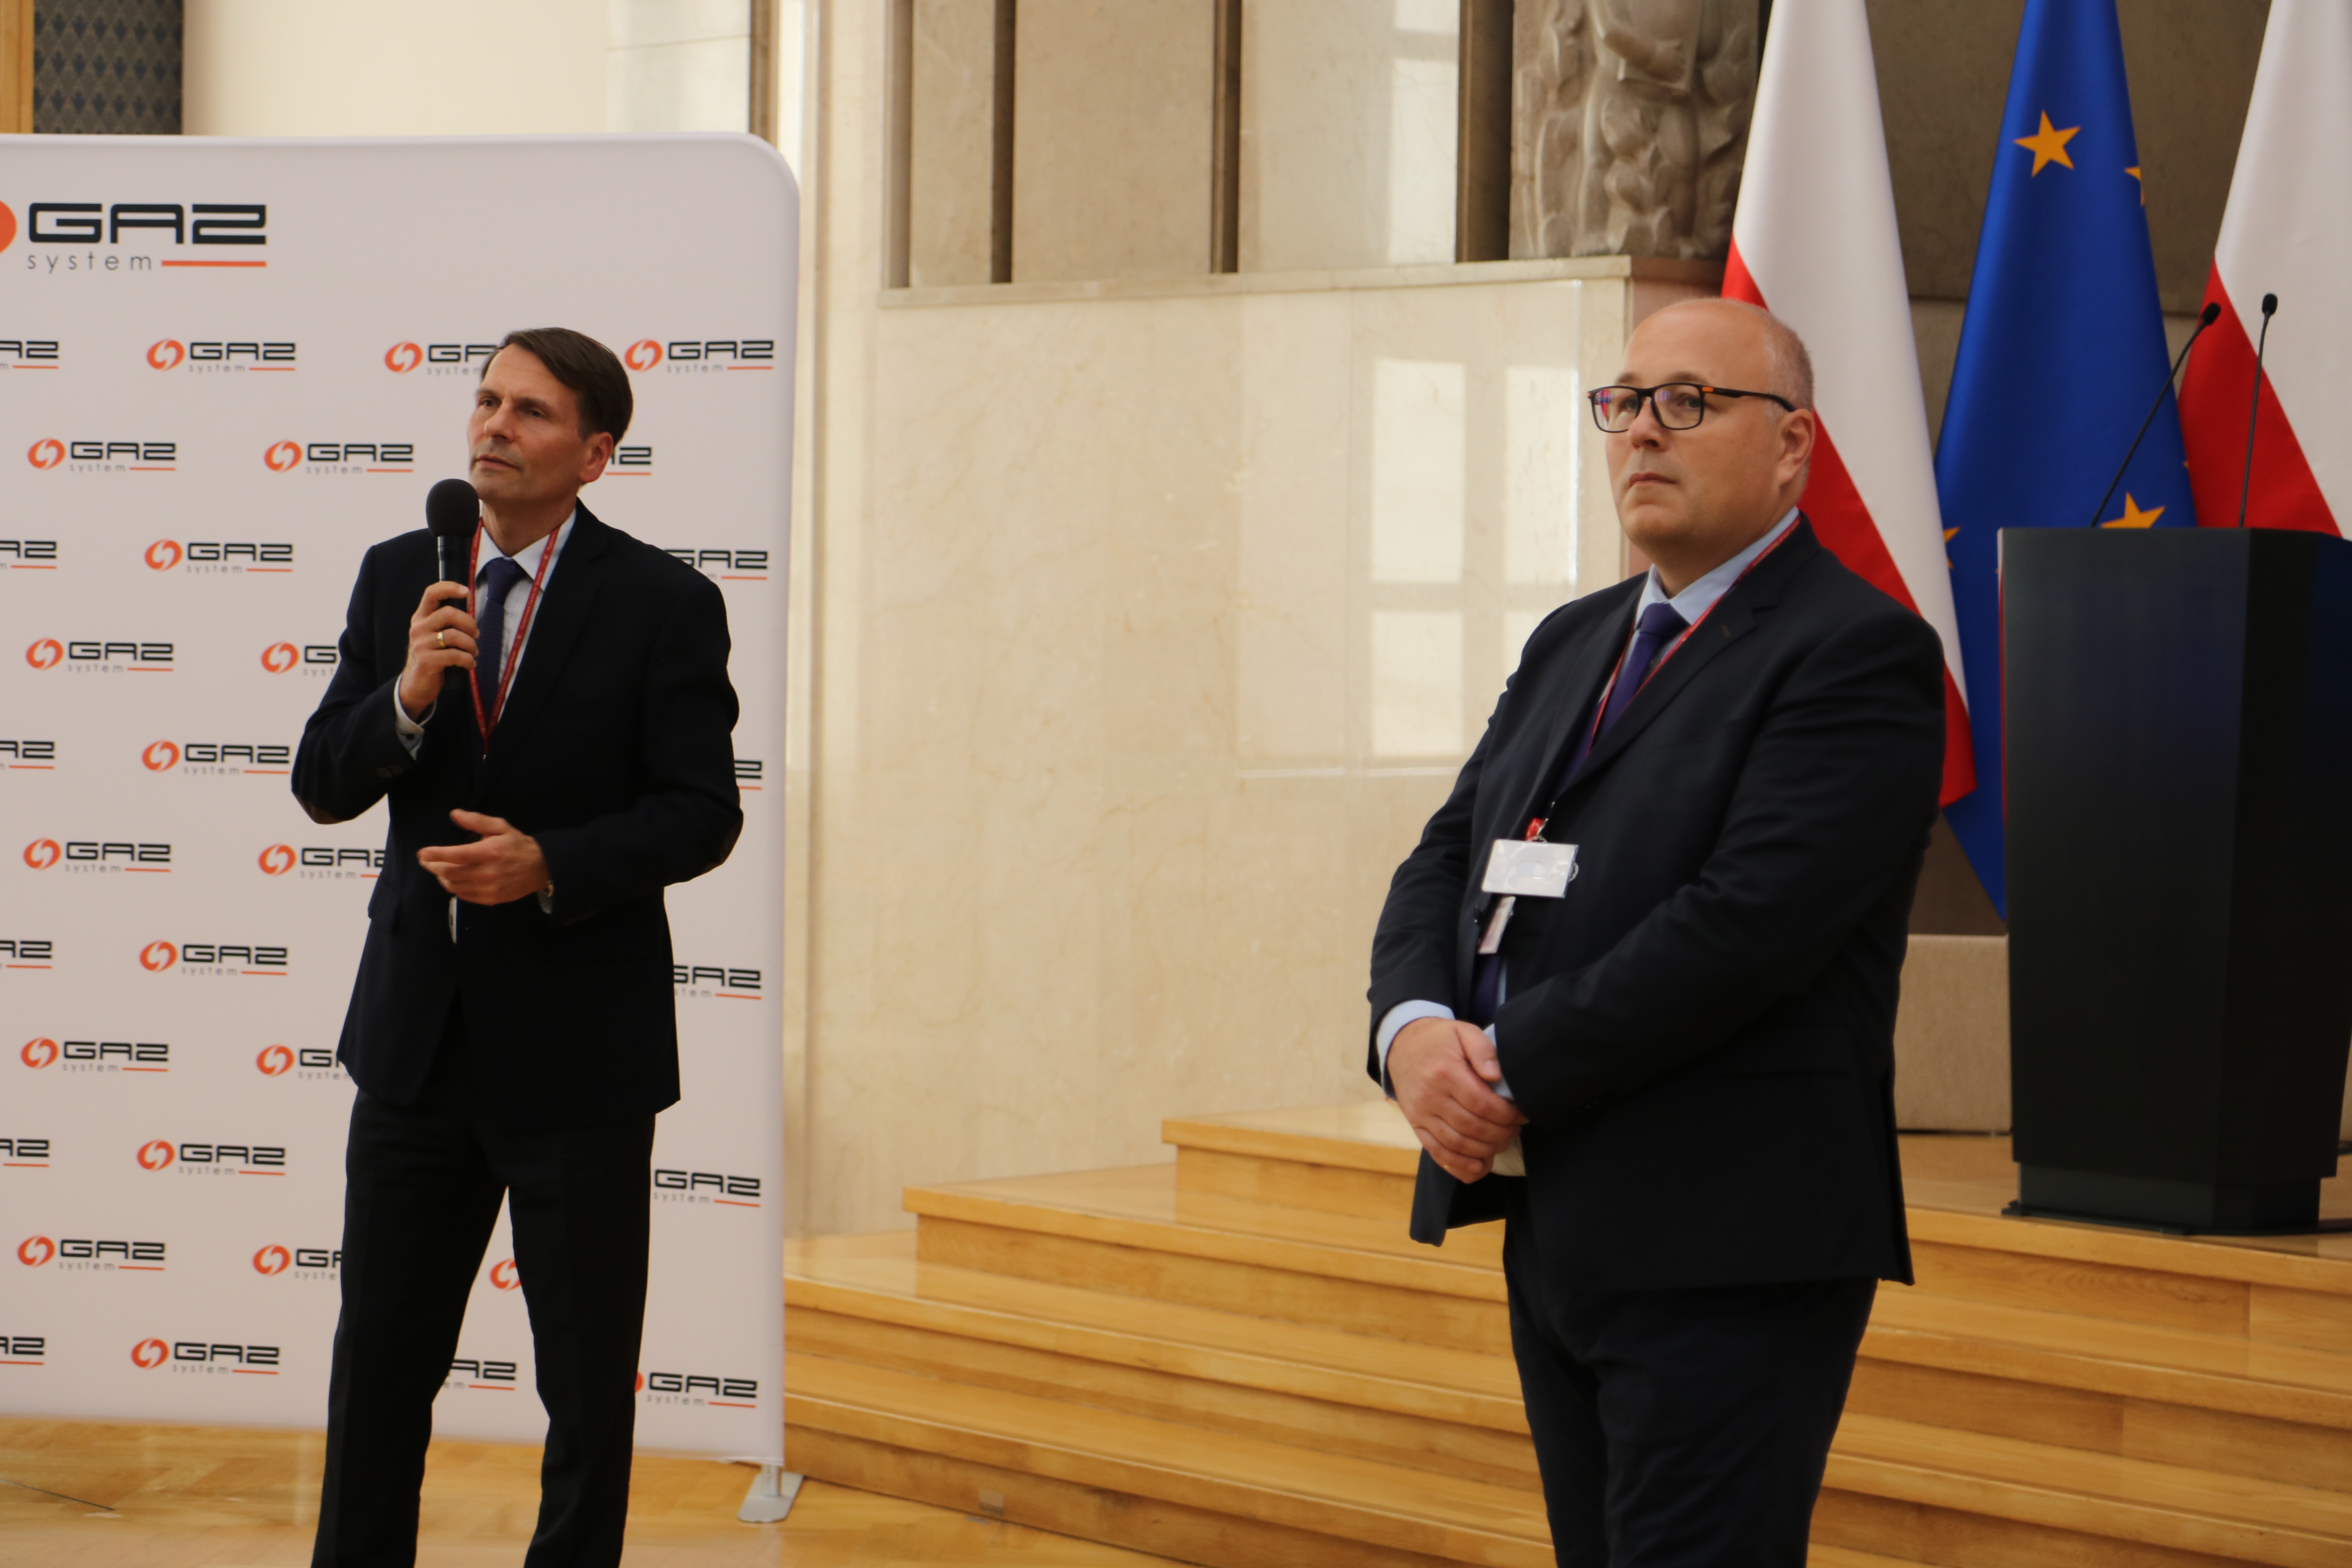
Forum otworzyli dyrektor RCB Zbigniew Muszyński oraz przedstawiciel Ministerstwa Spraw Wewnętrznych i Administracji. Wystąpienie otwierające wygłosił poseł Konrad Frysztak, zastępca przewodniczącego sejmowej Komisji Administracji i Spraw Wewnętrznych.
Od infrastruktury krytycznej do ochrony usług kluczowych
Pierwszy dzień rozpoczął się od omówienia przepisów przejściowych oraz sytuacji dotychczasowych operatorów infrastruktury krytycznej. Eksperci RCB przedstawili zasady identyfikowania infrastruktury krytycznej i potencjalnej infrastruktury krytycznej, zadania właściwych organów, a także obowiązki operatorów wynikające z nowych regulacji.
Kolejna część Forum była poświęcona podmiotom krytycznym. Prelegenci omówili zadania organów właściwych w ich sprawach, obowiązki samych podmiotów oraz zagadnienie podmiotów krytycznych o szczególnym znaczeniu europejskim. Osobne wystąpienie dotyczyło bezpieczeństwa łańcucha dostaw. To jeden z obszarów, które należy uwzględnić przy ocenie zdolności do nieprzerwanego świadczenia usług kluczowych.
Program pierwszego dnia objął również zamówienia publiczne prowadzone z wykorzystaniem informacji niejawnych oraz realizację zadań przez operatorów infrastruktury krytycznej i podmioty krytyczne w świetle znowelizowanych przepisów. Przemysław Grosfeld, wiceprezes Urzędu Zamówień Publicznych, przedstawił zagadnienia związane z zamówieniami. Piotr Kudrys z NASK PIB zaprezentował S46 Cyber Hub i jego rolę w krajowym systemie cyberbezpieczeństwa.
Akty wykonawcze, dokumentacja i audyty
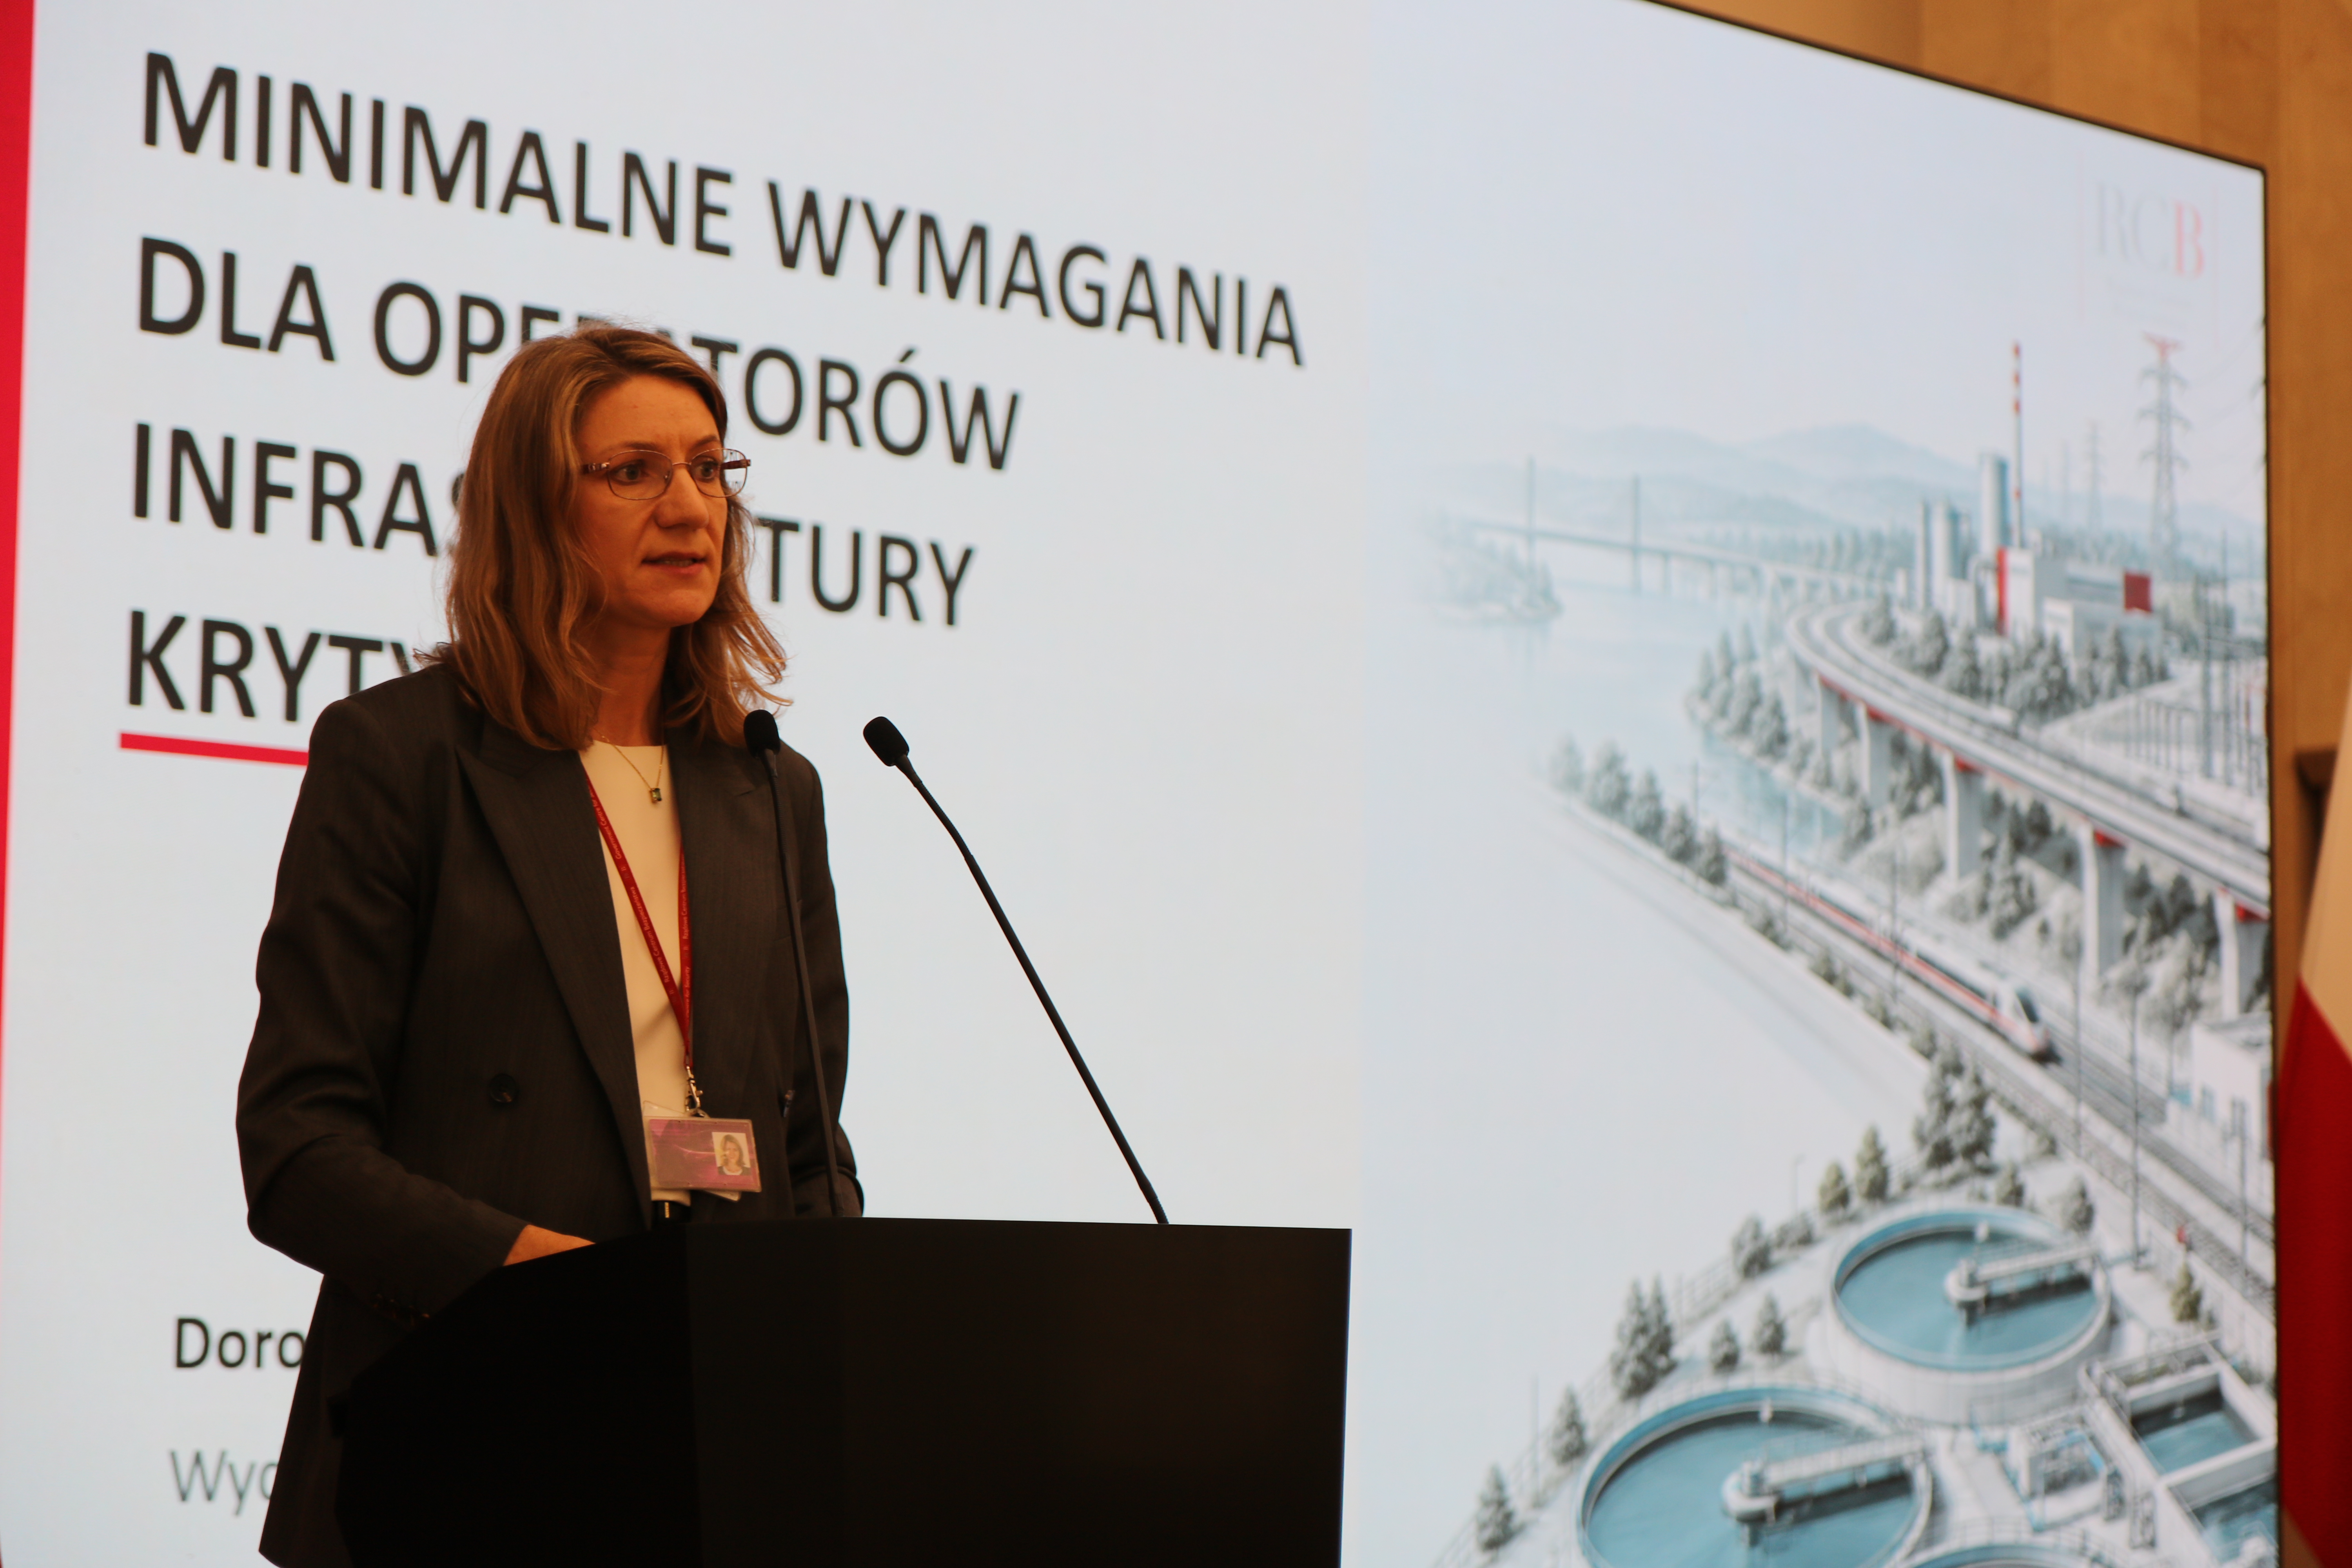
Drugiego dnia Forum przedstawiono zmiany w ustawach powiązanych z nowelizacją ustawy o zarządzaniu kryzysowym oraz projekty aktów wykonawczych. Wśród omawianych zagadnień znalazły się kryteria identyfikacji infrastruktury krytycznej, projekt minimalnych wymagań dotyczących jej bezpieczeństwa oraz projekty przepisów odnoszących się do usług kluczowych i progów istotności incydentów.
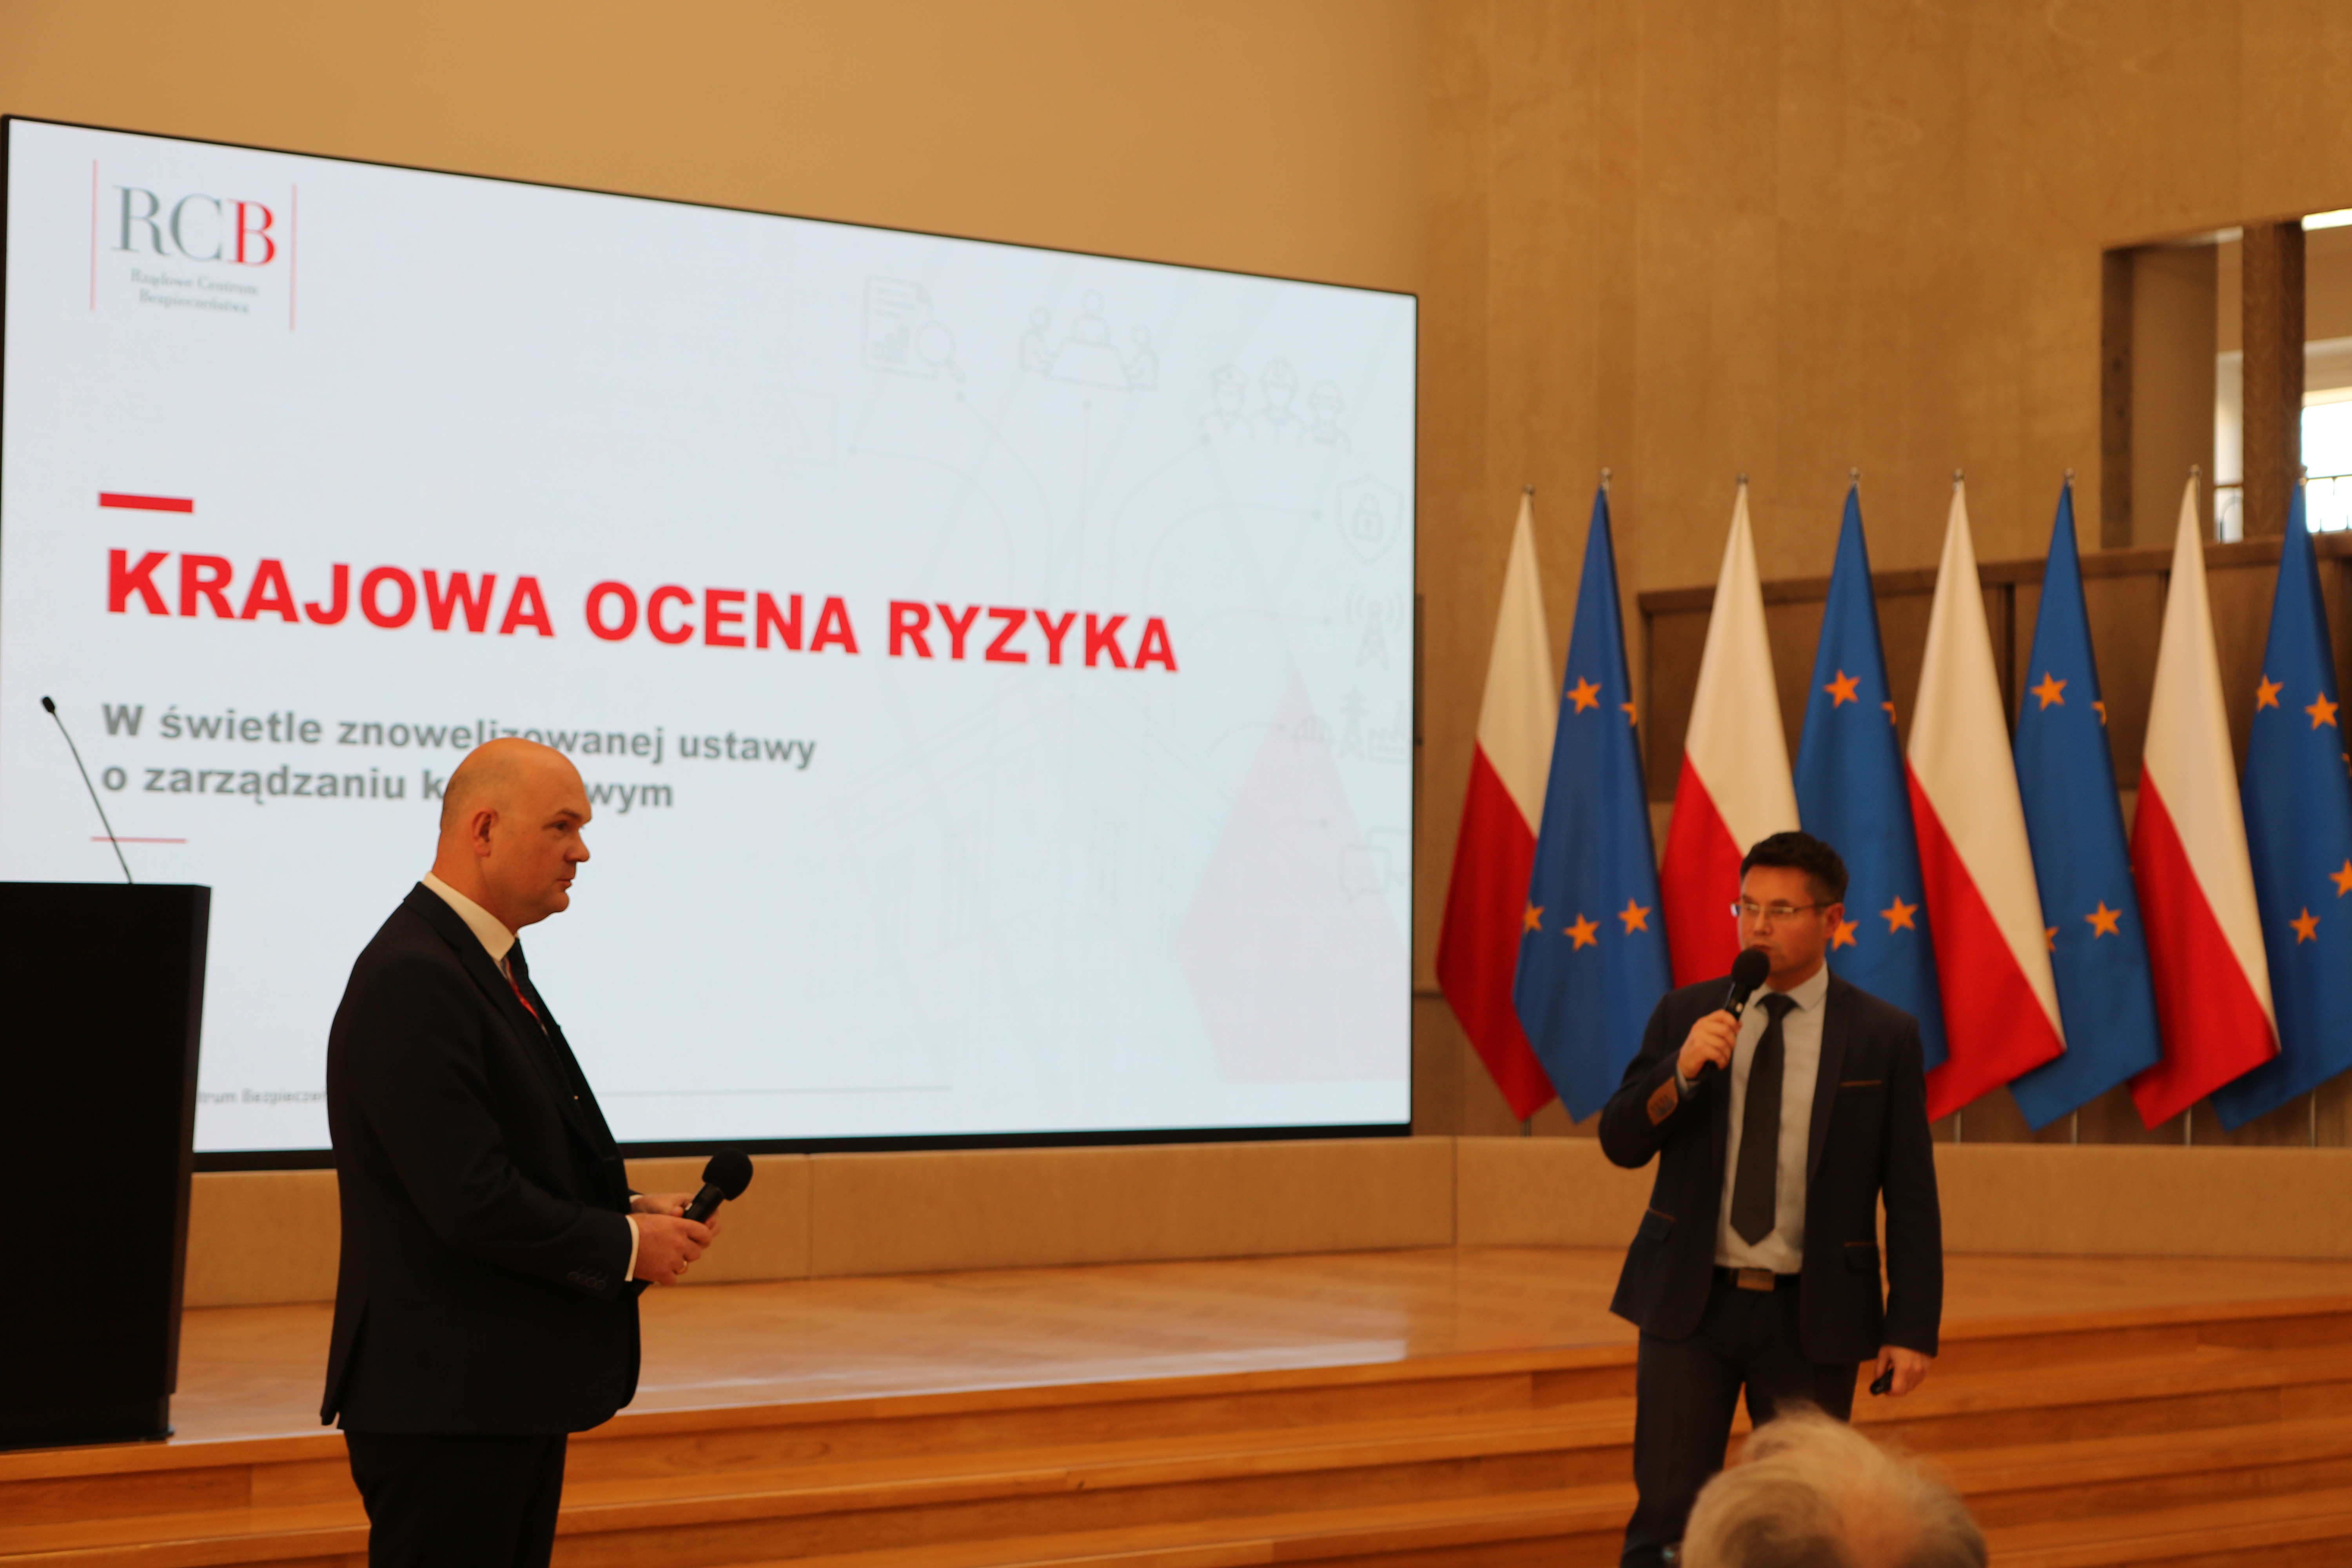
W programie znalazły się także wystąpienia o ochronie dokumentacji infrastruktury krytycznej, Krajowej Ocenie Ryzyka i Krajowej Strategii Odporności Podmiotów Krytycznych. Eksperci RCB omówili ponadto audyt zintegrowanego systemu zarządzania bezpieczeństwem usługi kluczowej oraz projekt wymagań dla osób i podmiotów przeprowadzających audyty. Ostatnie wystąpienie dotyczyło normalizacji i projektu wykazu norm przewidzianego w nowych regulacjach.
XIII Krajowe Forum Ochrony Infrastruktury Krytycznej pozwoliło przedstawić poszczególne elementy nowych ram prawnych w jednym miejscu: od identyfikacji infrastruktury i podmiotów krytycznych po wymagania służące ochronie usług kluczowych. Wydarzenie podsumował i zamknął dyrektor RCB Zbigniew Muszyński.