KSC Forum 2026
28.08.2026

W Wiśle odbyło się KSC Forum 2026. To ogólnopolska konferencja branżowa poświęcona praktycznym aspektom cyberbezpieczeństwa oraz wdrażaniu wymogów nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa (KSC) i unijnej dyrektywy NIS2.
Wydarzenie stanowi przestrzeń dialogu pomiędzy przedstawicielami biznesu, ekspertami ds. bezpieczeństwa a administracją publiczną, skupiając się na przekładaniu regulacji prawnych na konkretne rozwiązania technologiczne i organizacyjne.
Wśród wątków licznych dyskusji nie zabrakło tematyki zamówień publicznych. UZP reprezentowała p. Agnieszka Olszewska, Prezes Urzędu oraz p. Robert Król, Dyrektor Departamenu Danych i Informatyzacji.
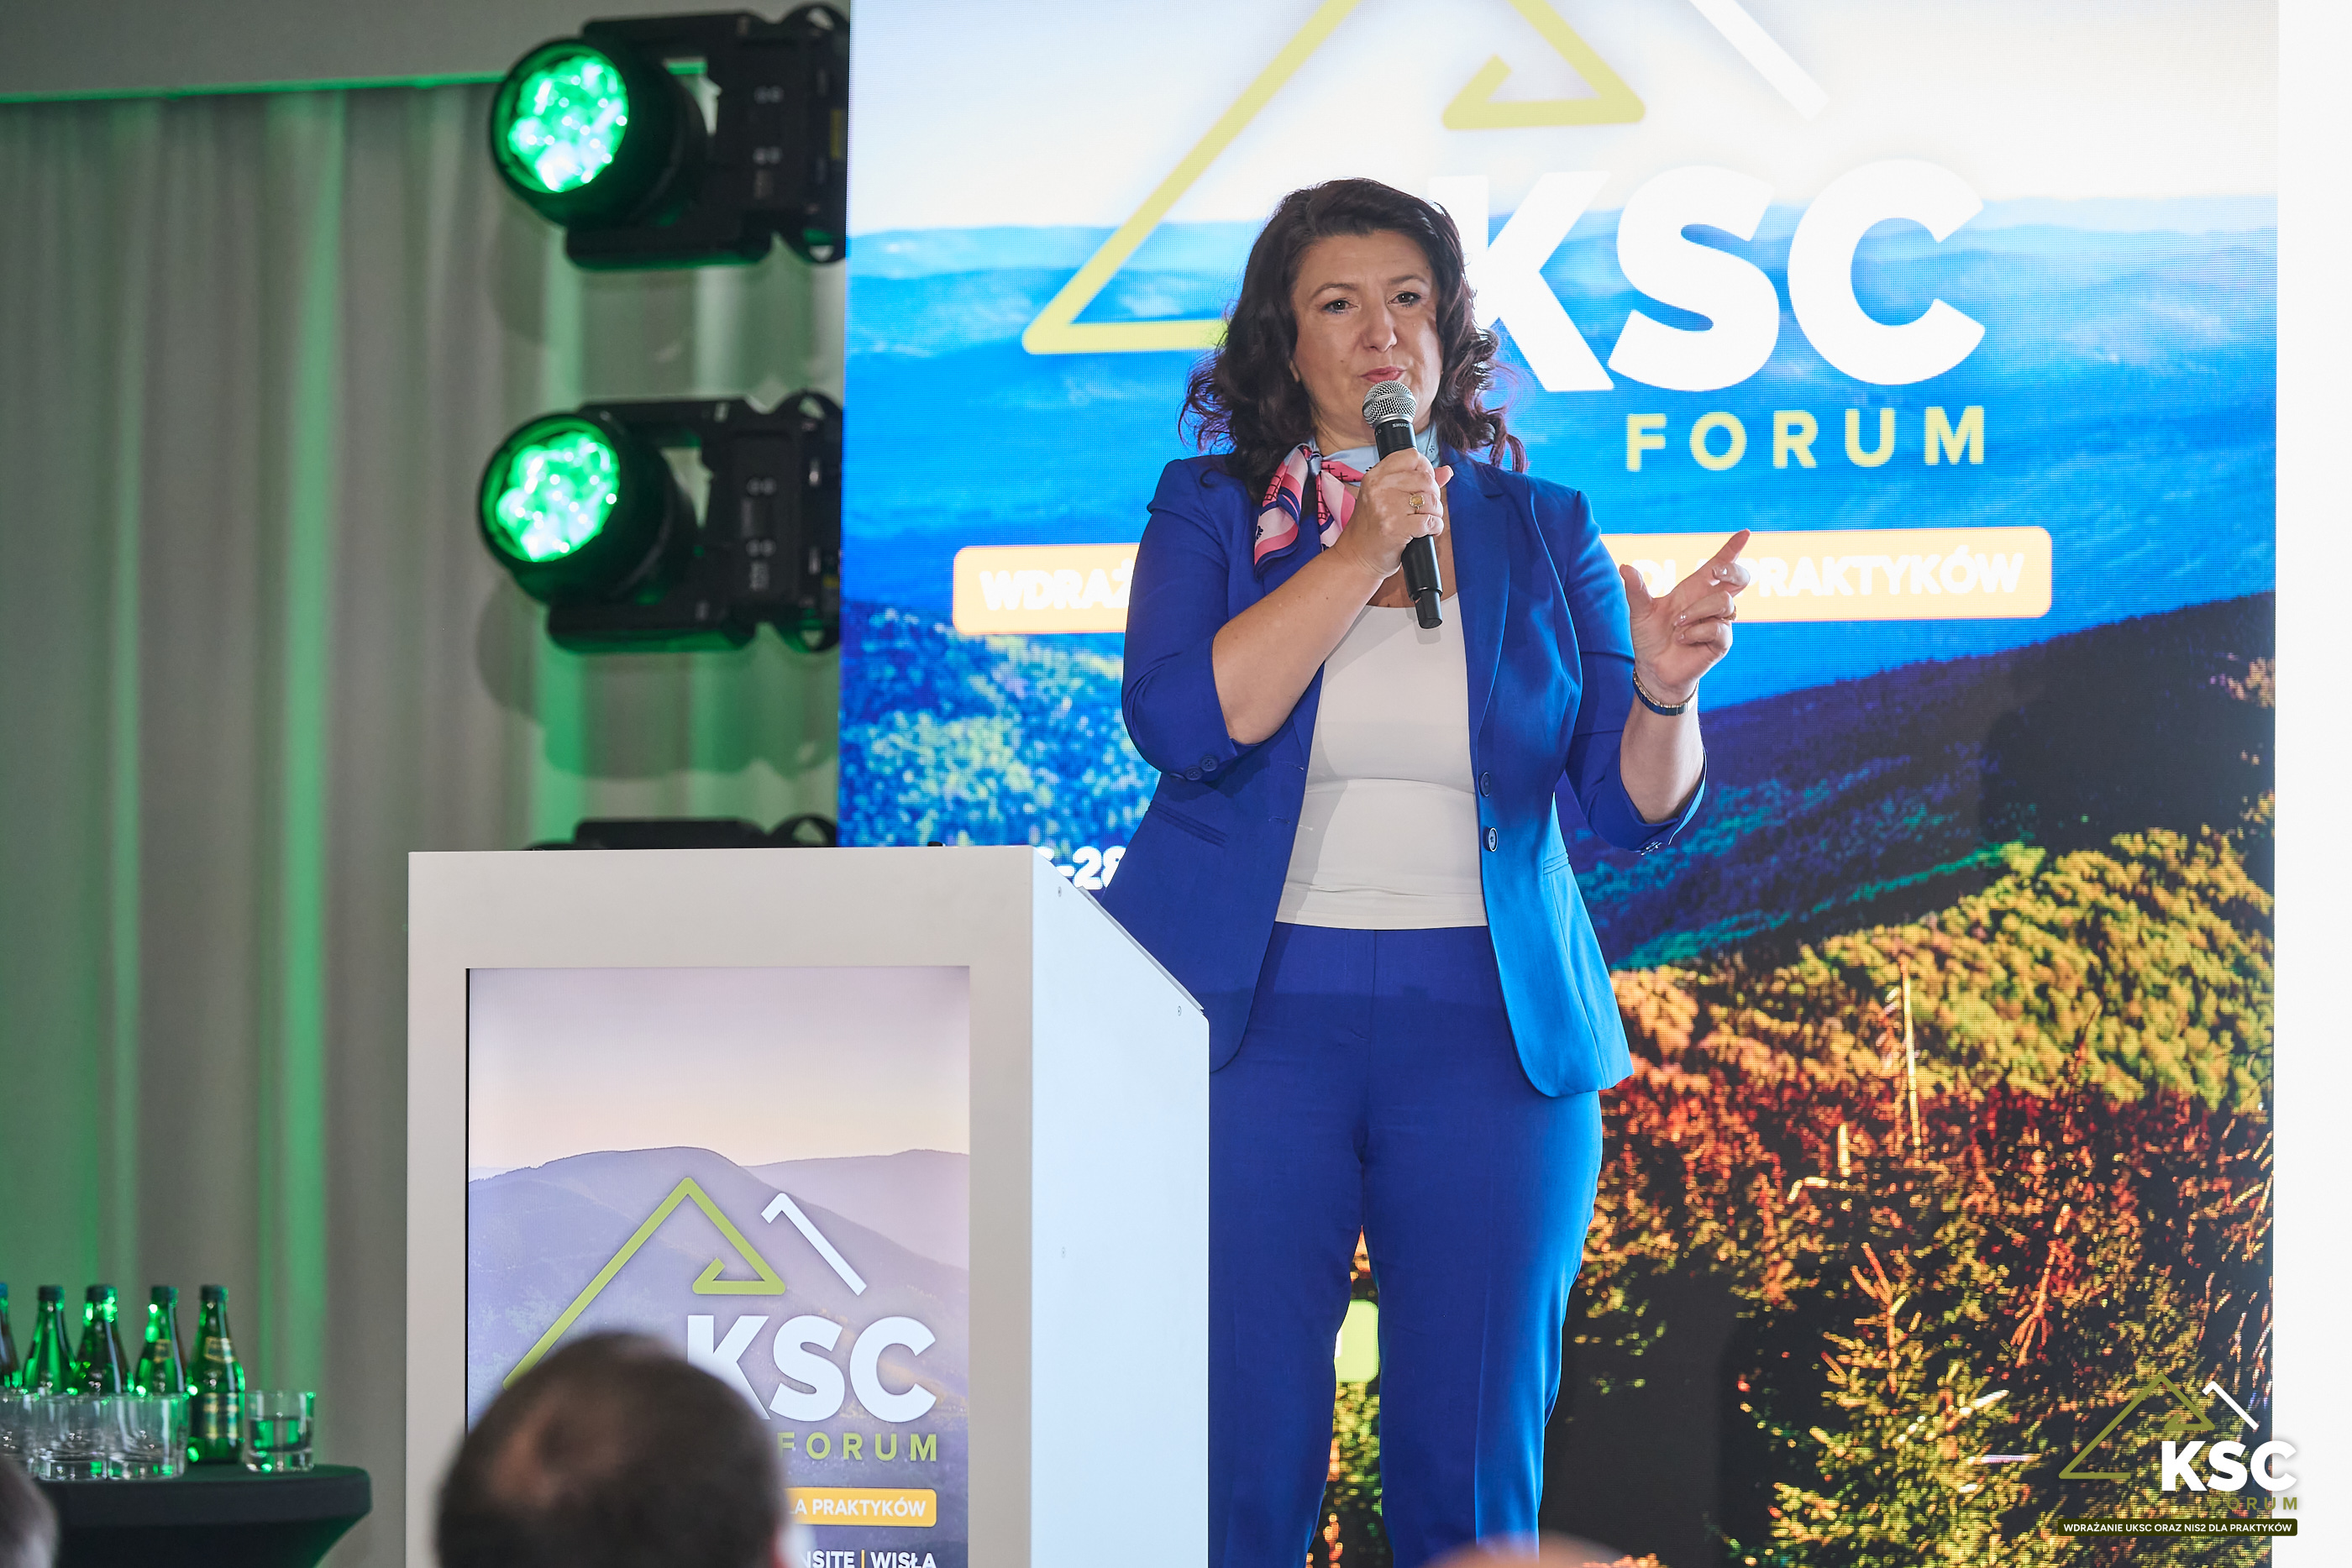
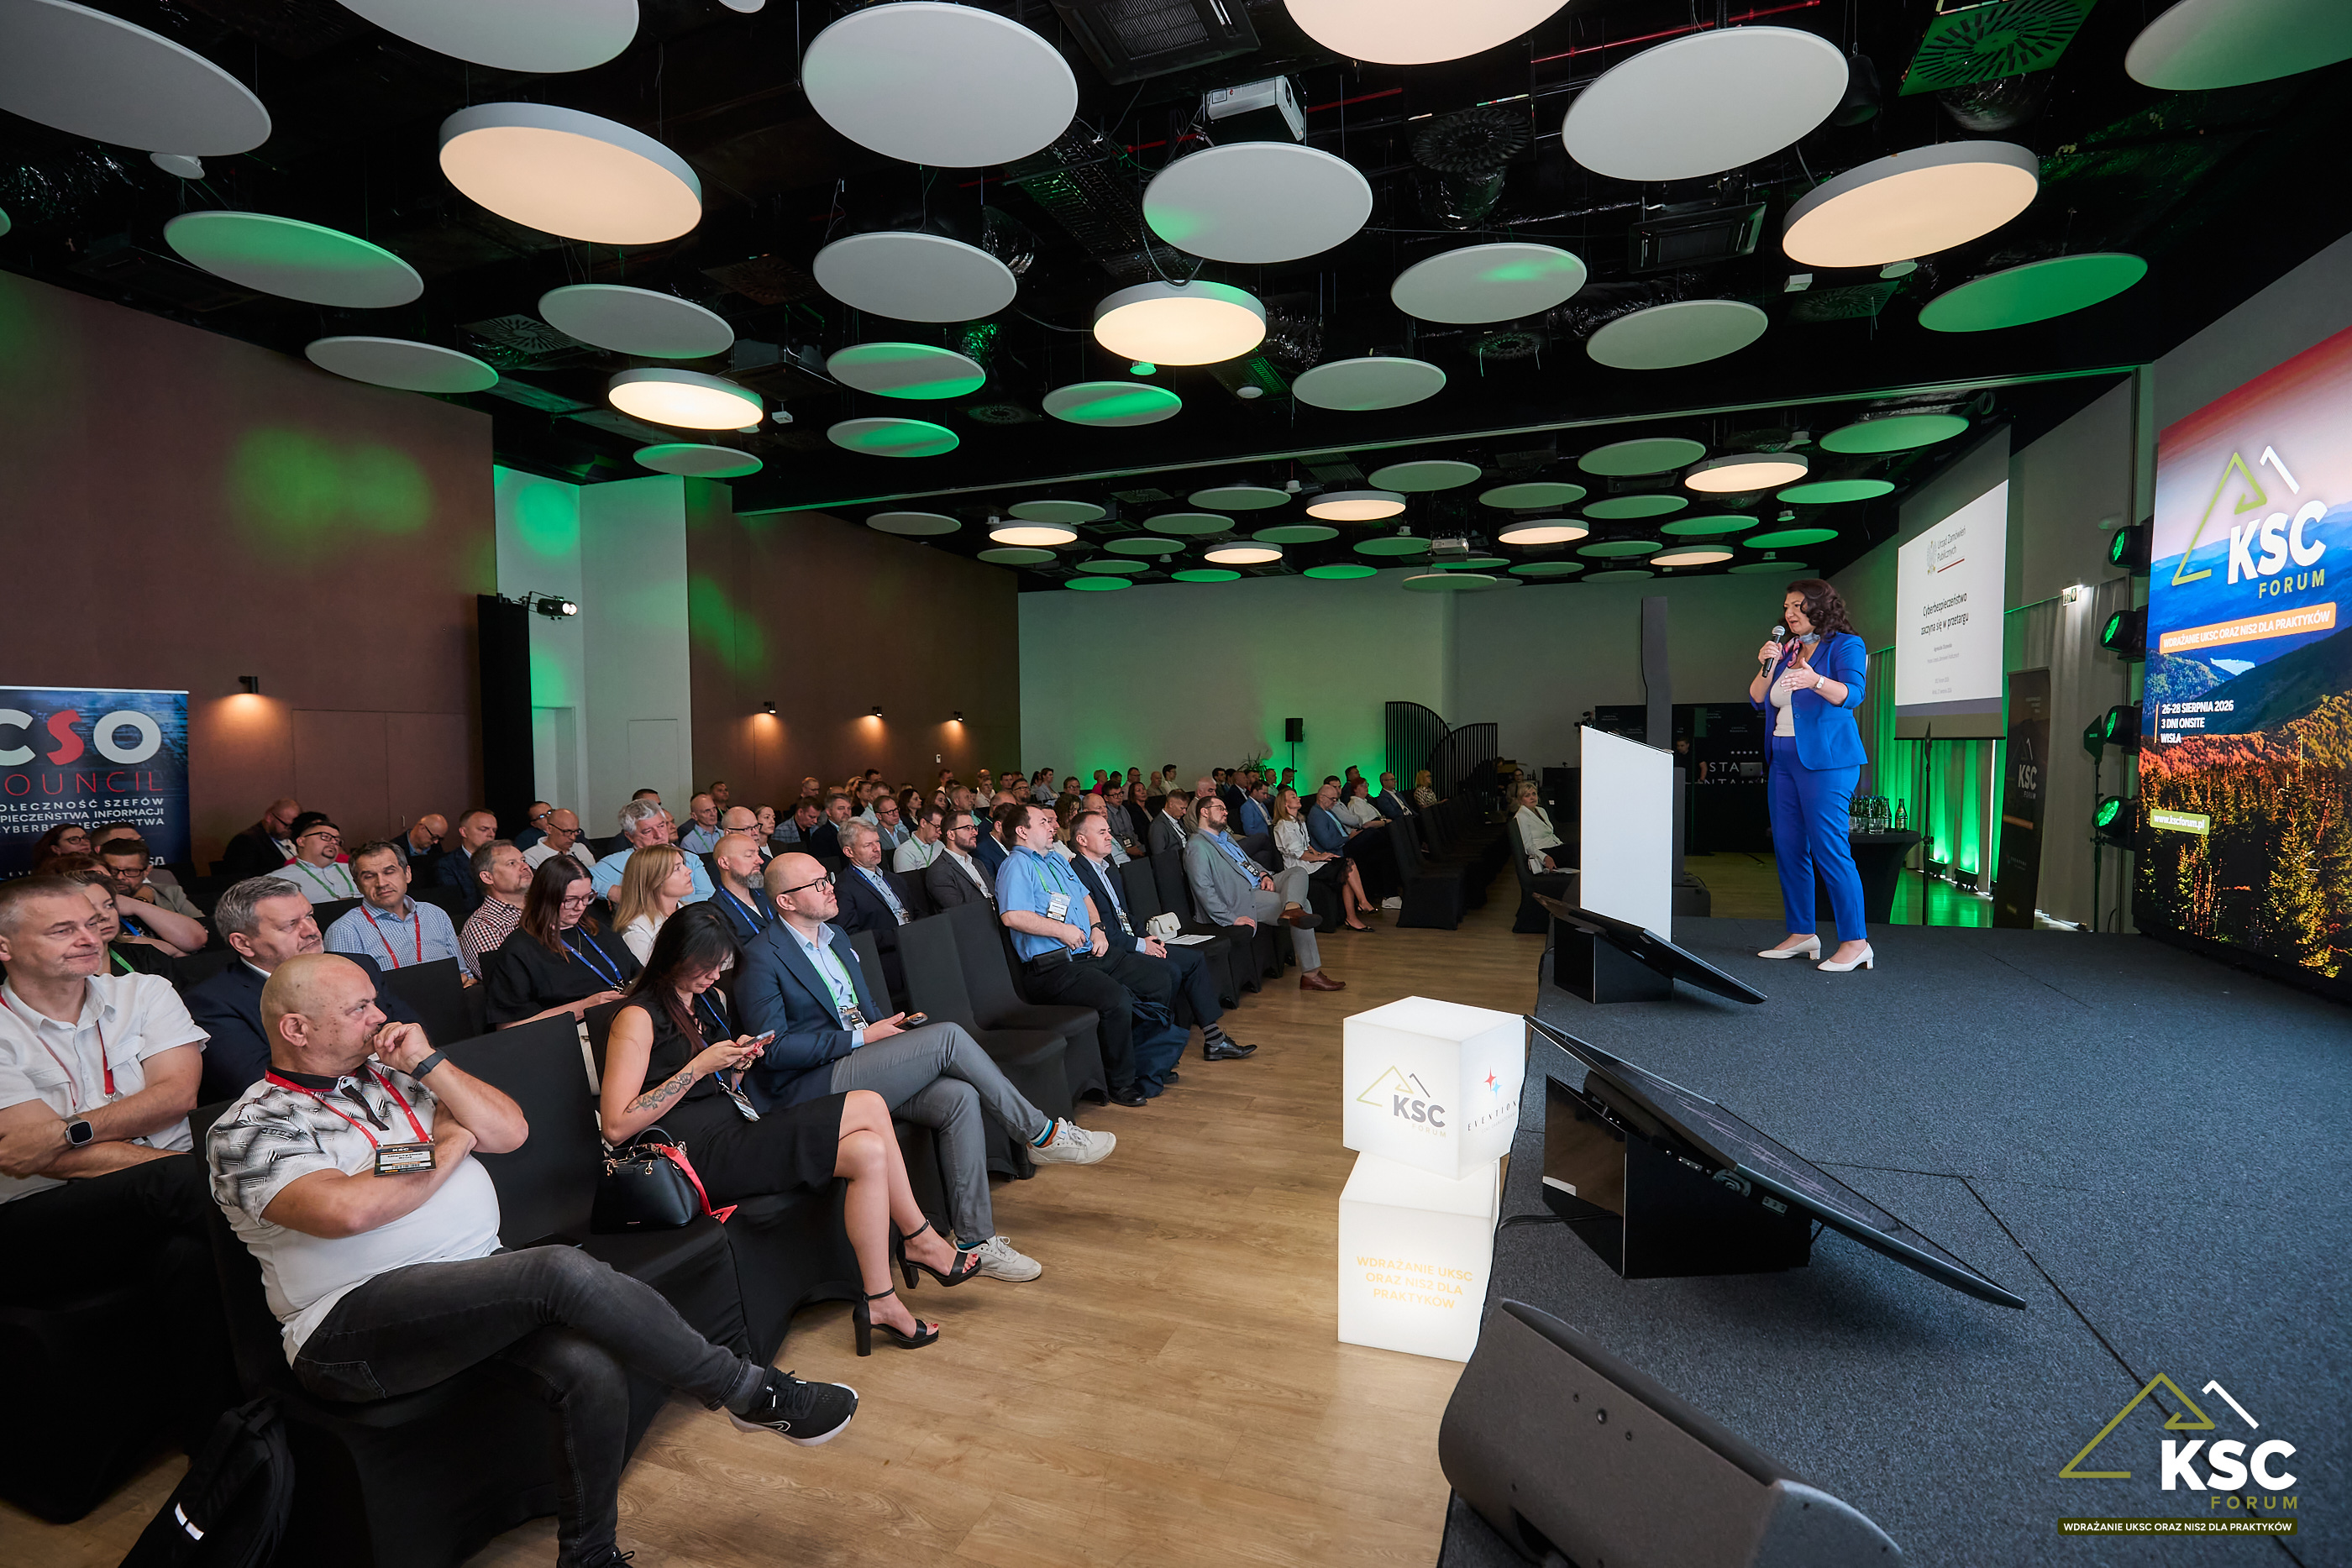
Drugiego dnia wydarzenia, w swojej prezentacji Pani Prezes wskazała, że zamówienia publiczne przestały być jedynie procedurą biurokratyczną, a stały się strategiczną tarczą chroniącą suwerenność technologiczną i łańcuchy dostaw państwa.
Omówiła rygory prawne wynikające z nowelizacji KSC i Pzp, w tym bezwzględny obowiązek odrzucania ofert podmiotów uznanych za dostawców wysokiego ryzyka, nakaz wycofywania zagrożonych technologii oraz praktyczny, 3-krokowy model zarządzania ryzykiem cyberbezpieczeństwa w przetargach. Zestawiła te wymagania z rekordową wartością rynku oraz bezprecedensową skalą odwołań wnoszonych do KIO, podkreślając, że fundamentem odporności systemu musi być profesjonalizacja kadr poprzez edukację uczestników rynku, a także wdrożenie ram ProcurCompEU oraz formalne zdefiniowanie zawodu kupca publicznego.
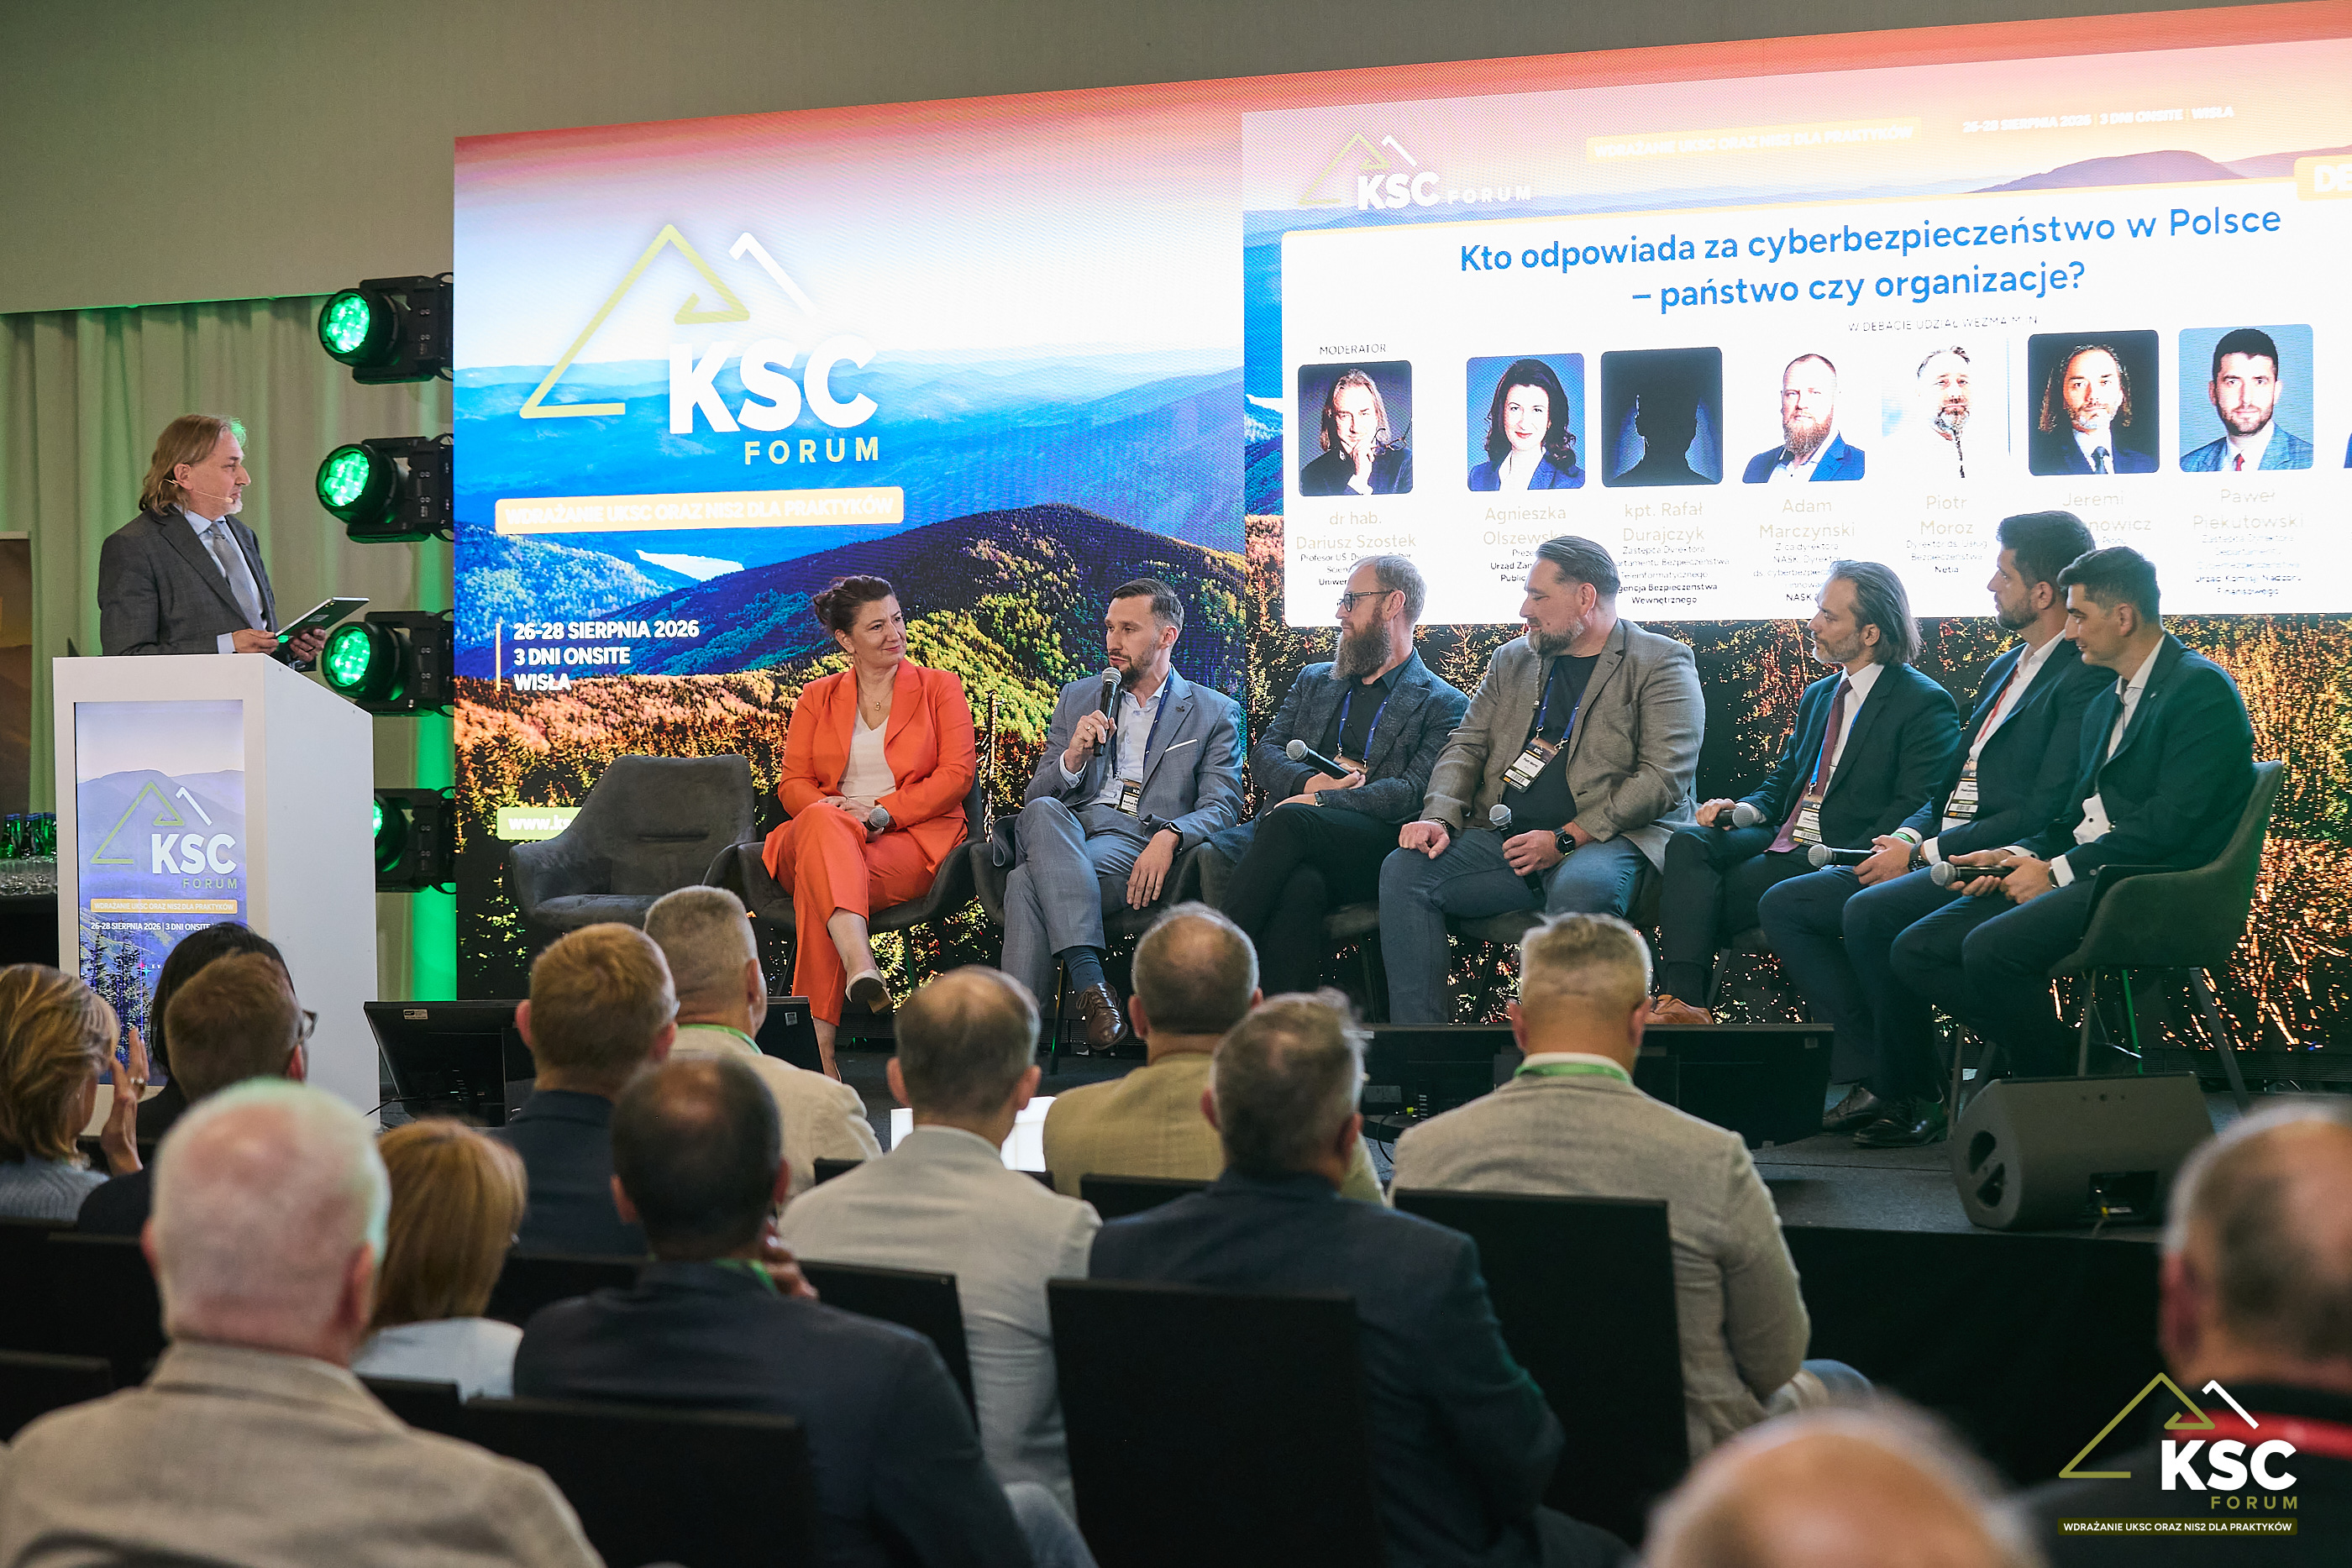
Jeszcze wcześniej, bo w trakcie inauguracyjnego dnia forum, p. Agnieszka Olszewska wzięła udział w panelu dyskusyjnym, w trakcie którego rozmawiano o tym kto odpowiada za cyberbezpieczeństwo – państwo, czy organizacje. Obok Pani Prezes, odpowiedzi na to pytanie szukali zaproszeni goście:
- kpt. Rafał Durajczyk, Zastępca Dyrektora Departamentu Bezpieczeństwa Teleinformatycznego, Agencja Bezpieczeństwa Wewnętrznego
- Adam Marczyński, Z-ca dyrektora NASK, Dyrektor ds. cyberbezpieczeństwa i innowacji, NASK PIB
- Piotr Moroz, Dyrektor ds. Usług Bezpieczeństwa, Netia
- Jeremi Olechnowicz, Dyrektor Pionu Eksploatacji Systemów Teleinformatycznych, Centrum e-Zdrowia
- Paweł Piekutowski, Zastępca Dyrektora Departamentu Cyberbezpieczeństwa, Urząd Komisji Nadzoru Finansowego
- Łukasz Wojewoda, Dyrektor Departamentu Cyberbezpieczeństwa, Ministerstwo Cyfryzacji
- Moderator: dr hab. Dariusz Szostek, Profesor UŚ, Dyrektor Cyber Science Center, Uniwersytet Śląski
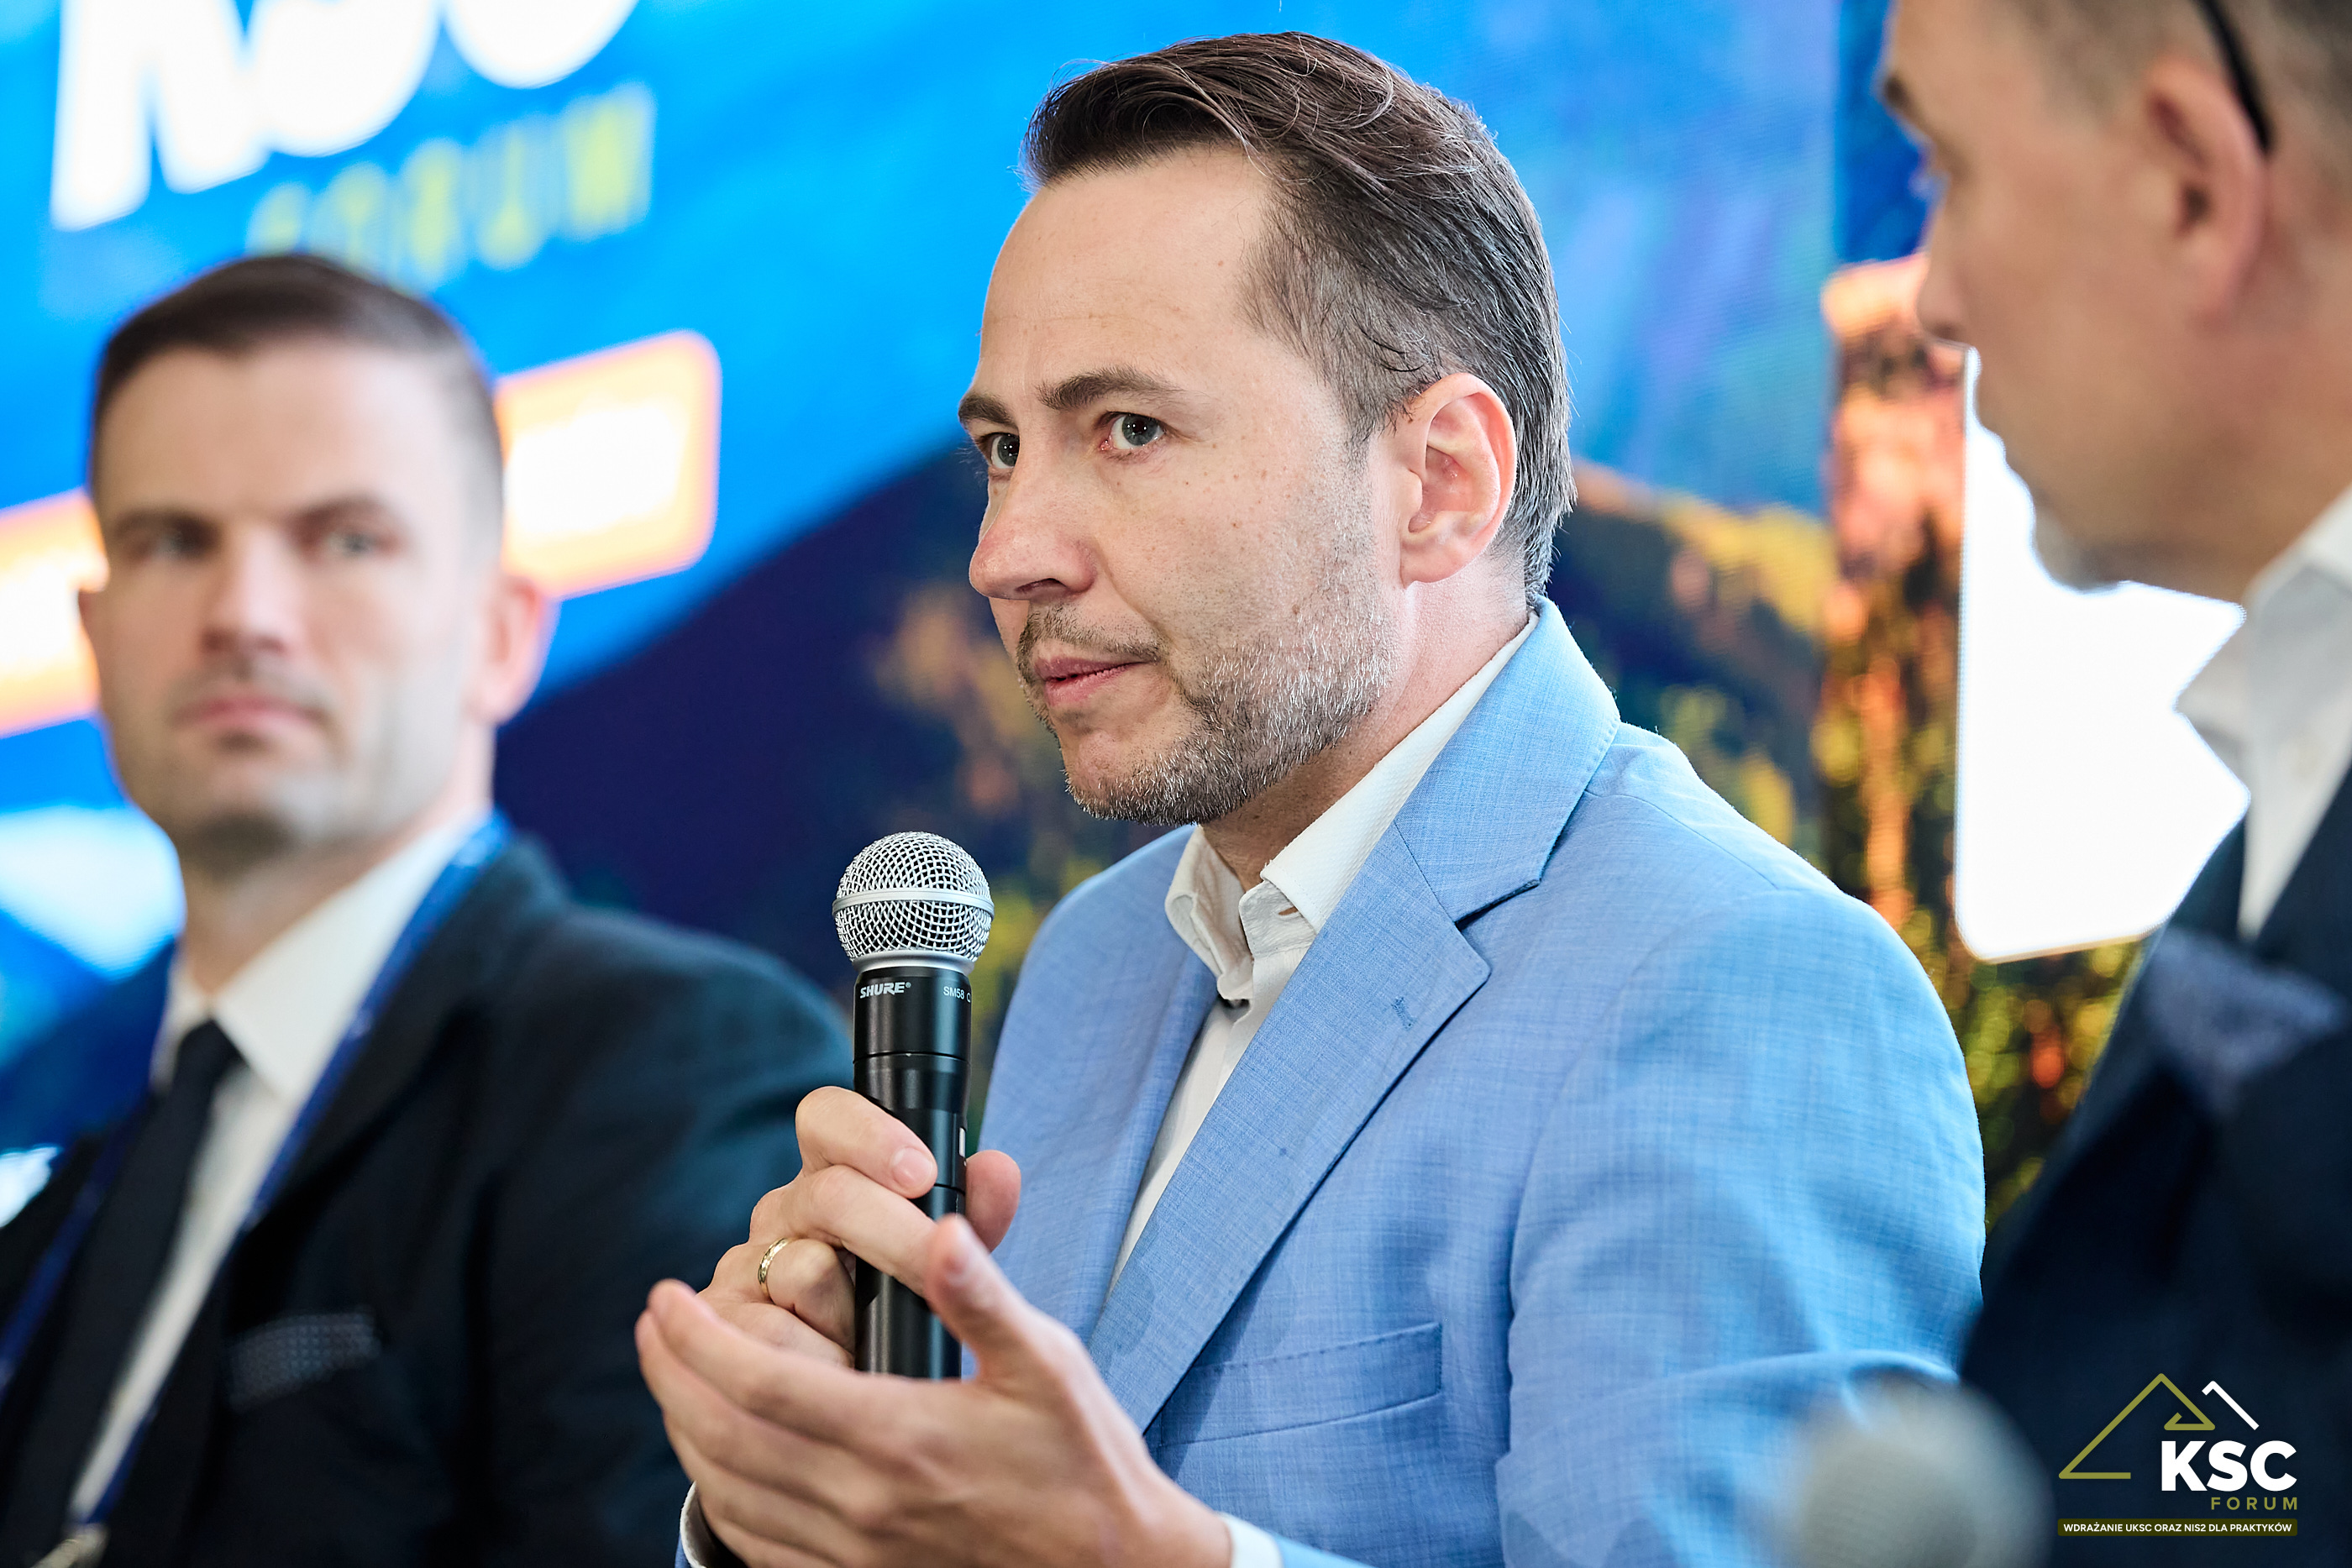
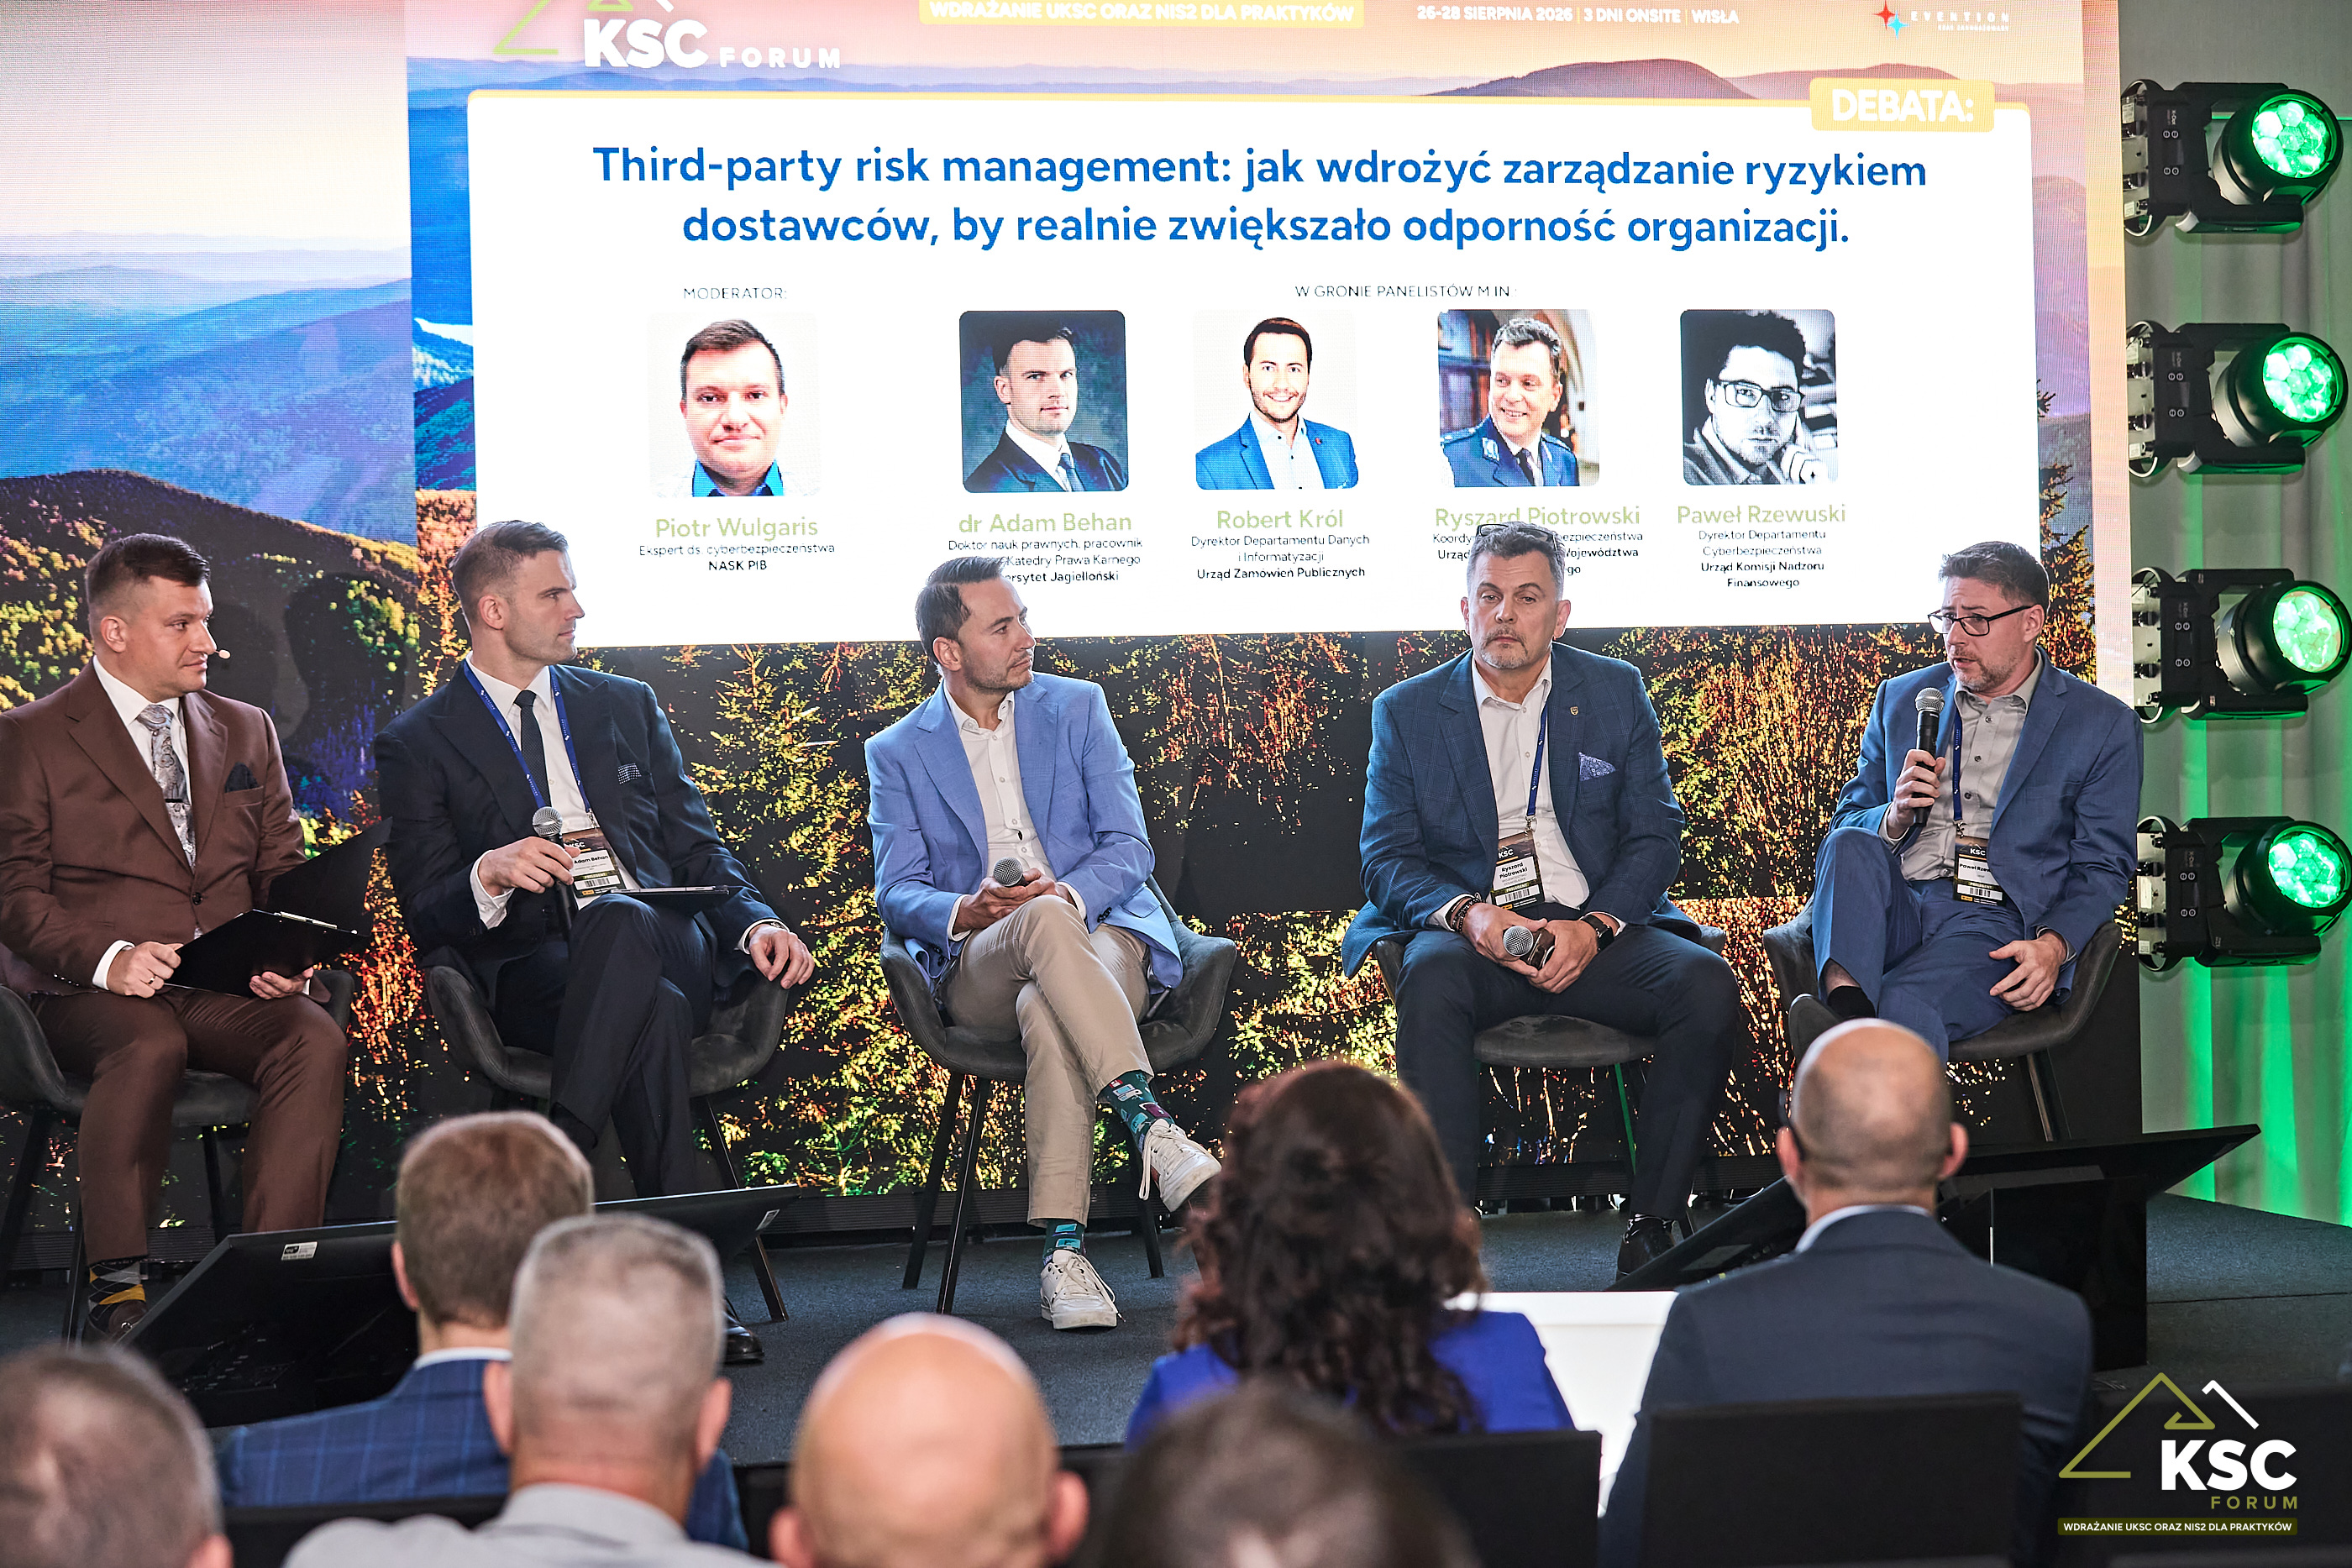
Pan Robert Król wziął udział w debacie „Third-party risk management: jak wdrożyć zarządzanie ryzykiem dostawców, by realnie zwiększało odporność organizacji”. Dyskusja podczas panelu koncentrowała się m.in. na strategicznym podejściu do cyberbezpieczeństwa w łańcuchu dostaw, które musi rozpoczynać się na długo przed sporządzeniem dokumentów zamówienia. Eksperci podkreślili kluczową rolę wczesnych etapów przygotowania postępowania, obejmujących m.in. analizę potrzeb i wymagań, wstępne konsultacje rynkowe oraz formalną akceptację kierownictwa. Szczególną uwagę poświęcono nowelizacji ustawy o Krajowym Systemie Cyberbezpieczeństwa.
W gronie prelegentów znaleźli się także:
- dr Adam Behan, Doktor nauk prawnych, pracownik naukowy Katedry Prawa Karnego, Uniwersytet Jagielloński
- Ryszard Piotrowski, Koordynator ds. Cyberbezpieczeństwa, Urząd Marszałkowski Województwa Dolnośląskiego
- Paweł Rzewuski, Dyrektor Departamentu Cyberbezpieczeństwa, Urząd Komisji Nadzoru Finansowego
- Moderator: Piotr Wulgaris, Ekspert ds. cyberbezpieczeństwa, NASK PIB